
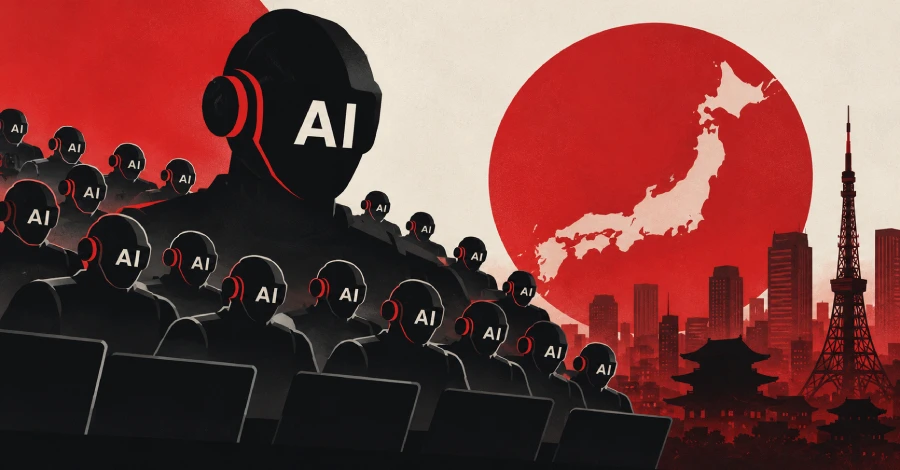
TrendAI ha analizado tres entornos de servidores expuestos utilizados por actores maliciosos para llevar a cabo operaciones cibernéticas. La empresa los describe como distintos de los ataques publicados anteriormente que utilizaron ARTEX, un marco autónomo de pruebas de penetración basado en IA empleado para seleccionar objetivos en Corea del Sur y Japón.
«Estos entornos contenían herramientas de reconocimiento y ataque, scripts, listas de objetivos, resultados, registros e historiales de comandos», afirmaron los investigadores de seguridad Bakuei Matsukawa y Joseph C. Chen. «Abarcaban desde espacios de trabajo utilizados principalmente de forma manual por operadores cualificados hasta plataformas de agentes de IA que automatizaban todo el flujo de trabajo, incluido el mando y control».
El primero de los tres ataques utilizó CyberStrikeAI, otra herramienta de pruebas de penetración de código abierto que anteriormente se había empleado en una campaña de ataques contra dispositivos Fortinet FortiGate. La actividad se concentró en un breve periodo de octubre de 2026.
La actividad impulsada por IA utiliza esta herramienta de seguridad ofensiva para automatizar distintas fases del ciclo de ataque mediante un flujo de trabajo repetible. Este comienza con el reconocimiento y la detección y validación de vulnerabilidades, continúa con su explotación y abarca el mando y control (C2), la persistencia, la exfiltración de datos y la generación automatizada de informes.
El sistema distribuye el trabajo entre 44 agentes encargados de diferentes aspectos del ataque. También permite generar formularios y páginas de inicio de sesión falsas en japonés.
«En un breve periodo, al menos 19 organizaciones identificables, de las cuales al menos 16 estaban en Japón, fueron objeto de actividades de validación», afirmó la división de seguridad empresarial de Trend Micro. «Cada una contaba con un informe en el mismo formato y un índice de pruebas. Estos resultados procedían de un proceso estructurado ejecutado por la plataforma, no de notas improvisadas dejadas por un operador».
El segundo caso se ha caracterizado como un ataque dirigido por una persona que utilizó un modelo de lenguaje de gran tamaño (LLM) para acelerar la planificación y el desarrollo de herramientas. El análisis de la infraestructura y los artefactos indica que la campaña también estaba diseñada para atacar plataformas de flujos de trabajo de IA y servicios de inferencia, con el objetivo de obtener grandes cantidades de capacidad de inferencia a bajo coste.
Se afirma que una de las intrusiones tuvo como objetivo un servidor de sistemas de información geográfica (GIS) expuesto con credenciales predeterminadas. El ataque provocó el robo de registros catastrales y comerciales, credenciales de Windows y datos de correo electrónico. La campaña completa duró 24 días entre agosto y septiembre de 2026.
En el tercer caso, el papel de la IA se limitó al desarrollo de herramientas y scripts para el operador. Esto apunta a una participación más reducida de esta tecnología en una serie de campañas dirigidas contra dispositivos periféricos de Cisco, Citrix, F5 y Yamaha, mediante vulnerabilidades conocidas, funciones de administración o credenciales presentes en archivos de configuración.
Se estima que el actor malicioso llevó a cabo al menos seis campañas entre enero y octubre de 2026, atacando de forma oportunista dispositivos VPN expuestos y servidores WebLogic. «El operador tenía experiencia y contaba con prácticas consolidadas de automatización y gestión de pruebas», señalaron los investigadores.
Por ahora, no existen pruebas que indiquen que estos tres incidentes compartan un mismo operador. Tampoco se sabe si los ataques se han dirigido contra otras regiones ni qué modelos de IA se utilizaron para llevarlos a cabo.
Sin embargo, las operaciones de estos actores maliciosos no se limitan a Japón y países vecinos como Corea del Sur. El operador responsable del primer caso también ha atacado organizaciones de Taiwán y Hong Kong, mientras que el tercer caso incluía organizaciones del Reino Unido, Francia, Italia, Catar y Colombia en sus listas de detección de servidores WebLogic.
«La IA ha ampliado la capacidad de trabajo de los atacantes, pero la actividad sigue consistiendo en buscar puertas sin cerrar», afirmó TrendAI. «Los tipos de puertas y las vulnerabilidades que permiten dejarlas abiertas no han cambiado. Lo que ha cambiado es la capacidad de probar miles de ellas simultáneamente, adaptarse al idioma del país objetivo y continuar sin fatigarse».
Este desarrollo coincide con el descubrimiento de múltiples campañas en las que actores maliciosos con motivaciones diversas han integrado la IA agéntica en sus flujos de trabajo de seguridad ofensiva existentes, lo que les permite acelerar la investigación, el desarrollo de malware y la ingeniería social, entre otras fases de los ataques.
Para agravar la situación, la IA se utiliza cada vez más para acelerar el reconocimiento, automatizar la toma de decisiones e industrializar la ingeniería social, reduciendo el tiempo entre la exposición de una vulnerabilidad y su explotación. Según el Informe de defensa digital de Microsoft de 2026, la IA ha reducido el tiempo mediano entre el descubrimiento de una vulnerabilidad y su conversión en un arma de ataque a bastante menos de 24 horas.
La adopción de la IA por parte de actores maliciosos está reduciendo el tiempo, los conocimientos técnicos y el coste necesarios para descubrir y explotar vulnerabilidades. Al mismo tiempo, permite que tanto los atacantes como los defensores operen con mayor velocidad, escala y autonomía, añadió Microsoft.
«La cuestión clave no es simplemente si un actor dispone de una IA de vanguardia», afirmó Trend Micro. «El acceso a modelos capaces ya puede aportar ventajas operativas importantes. Sin embargo, la profundidad del ecosistema determina con qué fiabilidad, independencia y escala pueden mantenerse esas capacidades».
«La IA ya no es una capacidad experimental para los grupos de amenazas persistentes avanzadas (APT): es un componente operativo integrado directamente en las campañas».
La creciente demanda de herramientas de IA por parte de actores maliciosos también ha abierto una nueva vía de monetización basada en la comercialización de tokens de sesión robados de proveedores de IA y de herramientas ofensivas como APEX AI, MessiahGPT y DarkGPT. Esta tendencia convierte cada vez más la ciberdelincuencia en un servicio accesible y reduce las barreras de entrada para ejecutar ataques avanzados, persistentes y difíciles de detectar.
La semana pasada, Microsoft reveló que un actor malicioso vinculado al Estado chino había comprometido una aplicación de copias de seguridad en la nube de ConnectWise y utilizado ARTEX para iniciar sesión en más de 2.250 entornos de Microsoft 365. La actividad se atribuyó a Storm-0940, que, según Microsoft, utiliza este marco desde al menos septiembre de 2026 para automatizar ataques de password spraying contra cientos de organizaciones.
«Aunque la mayoría de los intentos de ataque no tuvieron éxito, Storm-0940 consiguió establecer persistencia privilegiada en la nube en numerosas organizaciones en poco tiempo», afirmó Microsoft. «La actividad de Storm-0940 demuestra cómo un actor malicioso con un amplio conjunto de objetivos puede utilizar una herramienta de IA agéntica y material de autenticación privilegiado para intentar comprometer rápidamente numerosas organizaciones».
Según informaciones de medios locales de Corea del Sur, las autoridades han identificado a siete sospechosos vinculados a una operación de ciberdelincuencia que vulneró los sistemas de más de 90 organizaciones del país, en la mayoría de los casos mediante ARTEX. Se sospecha que el presunto cerebro de la operación, de 32 años, trabajó en una empresa de ciberseguridad entre 2019 y 2022, donde adquirió conocimientos sobre pruebas de penetración.
En 38 de los incidentes, los actores maliciosos exigieron rescates de 360 millones de wones (270.000 dólares) a cambio de no divulgar los datos robados. Se cree que se sustrajeron más de 8,2 millones de registros de las organizaciones comprometidas.
A continuación se enumeran algunas de las otras campañas relacionadas con la IA documentadas en las últimas semanas:
- Un actor malicioso motivado por razones económicas, que operaba bajo el alias BUGSTER, configuró el marco Hermes Agent con DeepSeek V4 como motor de razonamiento y Cursor como herramienta secundaria, con los controles de seguridad de ambos desactivados. El sistema se utilizó para ejecutar una campaña de fuerza bruta contra WordPress en el sitio web de una universidad india y generar un informe de enumeración de la API REST.
- El atacante también vulneró una segunda universidad pública india y exfiltró una base de datos con más de 5.200 registros, incluidos datos de identificación personal de estudiantes. Un tercer ataque enumeró un sitio indio alojado en una popular plataforma de comercio electrónico para extraer un token de la API de la tienda, direcciones de correo electrónico de administradores, números de teléfono e identificadores de comerciantes de pagos.
- «El actor también creó perfiles especializados de bots de IA para adquirir conocimientos sobre el fraude mediante VoIP a través de conversaciones y mantuvo procesos automatizados para descifrar contraseñas de redes Wi-Fi y realizar tareas de reconocimiento de grandes inversores en criptomonedas, es decir, identificar a quienes poseen grandes cantidades de estos activos», afirmó Unit 42 de Palo Alto Networks. «Cabe destacar que la capacidad de descifrar contraseñas Wi-Fi requiere una proximidad física considerable al objetivo, lo que indica que el actor tenía acceso local a los lugares atacados».
- Se ha observado que un grupo de ciberdelincuencia electrónica llamado CyberCartel utiliza un sistema multiagente denominado CARLIY0S para coordinar ataques contra bancos y proveedores de servicios de pago de toda América Latina. El marco emplea un enjambre cognitivo formado por cuatro modelos Claude especializados en diferentes funciones, que «debaten sobre cada objetivo y delegan la decisión en un árbitro» antes de que actúe el orquestador principal. «El grupo asignó funciones diferentes a modelos comerciales de IA para analizar objetivos, desarrollar ataques y coordinar operaciones», afirmó Straiker.
- Los actores maliciosos han desarrollado un agente de IA ofensiva diseñado para secuestrar puntos de conexión de IA expuestos y ejecutar ataques autónomos. Sus instrucciones le permiten realizar hasta 100.000 pasos sin aprobación humana, mientras el propietario legítimo del punto de conexión expuesto paga por la inferencia. El sistema incluye un bucle malicioso denominado modo Skynet, que utiliza un conjunto de 74 herramientas para buscar objetivos, infectarlos, desplegar mineros de criptomonedas y volver a infectar los sistemas comprometidos.
- Un afiliado de la operación de ransomware The Gentlemen ha utilizado Anthropic Claude Code durante intrusiones en al menos seis organizaciones a finales de junio de 2026. Entre otras actividades, empleó la herramienta para generar y ejecutar comandos de reconocimiento y explotación, escribir scripts maliciosos, modificar políticas de cortafuegos e identificar sistemas empresariales de alto valor.
- Una operación de robo de credenciales denominada Zerofot desarrolló un escáner llamado «auto_scan» que integraba OpenAI Codex y Claude Code para recopilar miles de claves API y tokens de miles de equipos expuestos en Internet.
- Un marco de Python generado mediante IA, denominado RAGE, se ha utilizado para analizar servicios expuestos a Internet, como Redis, Elasticsearch, Docker, Apache Tomcat, Jenkins, Hadoop YARN, Confluence y Supervisord; explotar instalaciones vulnerables; capturar credenciales y desplegar mineros de criptomonedas.
- Un operador humano utilizó modelos de IA de vanguardia para vulnerar de forma autónoma una red empresarial durante un periodo de diez horas. «El actor vulneró un servicio web accesible públicamente para crear un túnel hacia la red e instaló un agente automatizado de reconocimiento para cartografiar los microservicios internos», afirmó Unit 42. «Los subagentes examinaron los repositorios de código de la empresa y extrajeron tokens y contraseñas de servicios codificados directamente». Posteriormente, el atacante recopiló credenciales administrativas maestras y secuestró una aplicación empresarial de desarrollo de código para exfiltrar claves de acceso a la nube. Estas claves robadas se utilizaron después para convertir los puntos de conexión de IA de la víctima en infraestructura para operaciones posteriores al compromiso.
- Un presunto actor cibernético rusohablante utilizó un flujo de trabajo asistido por IA para explotar servidores PaperCut NG/MF y comprometer cientos de instancias. «La campaña fue más allá de la explotación inicial y evolucionó hacia un proceso estructurado posterior al acceso que abarcaba la recopilación de credenciales de Windows, la obtención de credenciales de servicios, el movimiento lateral por la red interna, la automatización de Metasploit y la preparación de los datos de las víctimas», afirmó Hunt.io.
- Un actor malicioso de habla china ha vulnerado sitios web pertenecientes a más de 100 empresas, entre ellas Deere, SharkNinja y Cummins, utilizando un motor autónomo de pruebas de penetración denominado Cairn. El sistema recibió instrucciones para investigar objetivos, buscar vulnerabilidades que pudieran permitir la ejecución de código o el secuestro de cuentas, intentar acceder a los sistemas y robar datos confidenciales.
«La IA está actuando simultáneamente como multiplicador de la capacidad de ataque y como una superficie de ataque cada vez mayor», afirmó Rapid7. «La IA generativa está acelerando los métodos de ataque existentes al reducir el tiempo, las habilidades y la coordinación que antes eran necesarios para ejecutarlos a gran escala».
«En lugar de introducir categorías de explotación completamente nuevas, los actores maliciosos están integrando la IA en los flujos de trabajo existentes para industrializar el phishing, automatizar el reconocimiento y perfeccionar los scripts maliciosos con mayor rapidez y precisión».
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.