
Notice: Function wp_img_tag_add_loading_optimization_attrs was called incorrectly. An image should not be lazy-loaded and marked as high priority at the same time. Please see Debugging in WordPress for more information. (This message was added in version 6.3.0.) in /home/ayoub/web/blogmasters.es/public_html/wp-includes/functions.php on line 6260
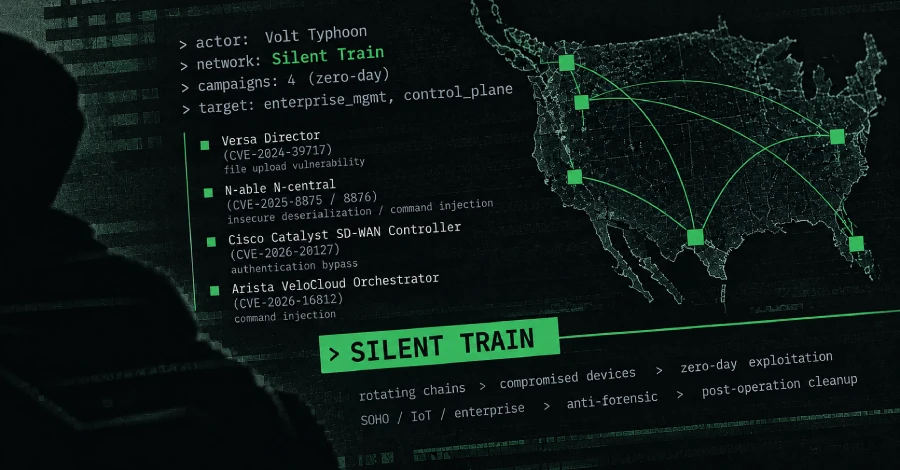
«Identificada por primera vez a finales de 2023, Silent Train utiliza cadenas rotativas de infraestructuras comprometidas de SOHO, IoT y entornos empresariales», afirmó Lumen Technologies Black Lotus Labs en un informe compartido con The Hacker News. «Emplea técnicas antiforenses, operaciones compartimentadas y limpieza posterior a las operaciones para minimizar la detección y la atribución».
Su principal objetivo es facilitar fases críticas de los ataques, como la explotación de vulnerabilidades, el acceso a credenciales, la exfiltración de datos y el mantenimiento del acceso continuado a los entornos de las víctimas. La actividad destaca por dos motivos principales:
- Seleccionó entidades que podían proporcionar acceso escalable a clientes posteriores, redes sensibles o programas estratégicos.
- Atacó plataformas de gestión de endpoints, sistemas de gestión de redes, orquestadores SD-WAN y tecnologías del plano de control que desempeñan un papel crucial en los entornos empresariales.
Se han identificado cientos de víctimas entre proveedores de telecomunicaciones, organismos gubernamentales, contratistas de defensa, servicios de comunicaciones por satélite y de misión crítica, universidades, empresas de TI e infraestructuras críticas como los sectores del agua, la energía, el transporte, el ámbito marítimo, el ferrocarril, la aviación y los servicios de emergencia.
Volt Typhoon (también conocido como Bronze Silhouette, Insidious Taurus, UNC3236, Vanguard Panda y Voltzite) es el nombre atribuido a un grupo patrocinado por el Estado y vinculado a China conocido por atacar redes de infraestructuras críticas, especialmente en los sectores de las comunicaciones, la energía, el transporte, el abastecimiento de agua y el tratamiento de aguas residuales.
Se sabe que este actor de amenazas está activo desde al menos 2021. Anteriormente, se observó que explotaba una vulnerabilidad de carga de archivos en Versa Director como vulnerabilidad de día cero (CVE-2024-39717) para desplegar una web shell personalizada denominada VersaMem, diseñada para recopilar credenciales y facilitar el acceso a clientes posteriores.
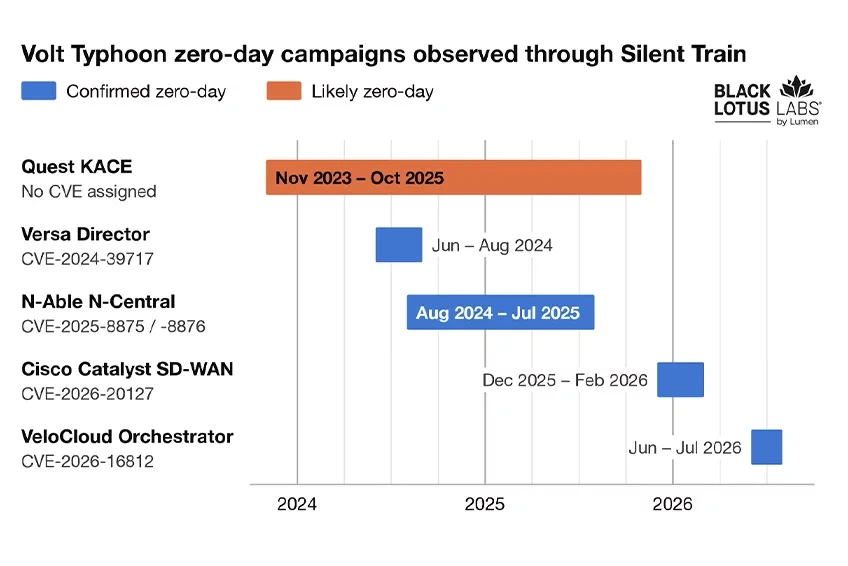
Los últimos hallazgos de Black Lotus Labs muestran que esta vulnerabilidad fue una de las cuatro campañas confirmadas de explotación de vulnerabilidades de día cero que el actor de amenazas llevó a cabo a través de Silent Train. Las otras tres vulnerabilidades son las siguientes:
- CVE-2025-8875 y CVE-2025-8876: un conjunto de vulnerabilidades de deserialización insegura e inyección de comandos en N-able N-central.
- CVE-2026-20127: una vulnerabilidad de omisión de autenticación en Cisco Catalyst SD-WAN Controller.
- CVE-2026-16812: una vulnerabilidad de inyección de comandos del sistema operativo en Arista VeloCloud Orchestrator.
Por separado, también se sospecha que Volt Typhoon aprovechó una probable vulnerabilidad de día cero en Quest KACE antes de que fuera corregida en octubre de 2025. Se estima que la campaña afectó a más de 30 víctimas.
«Silent Train se basa en cadenas de dispositivos comprometidos de SOHO, IoT y entornos empresariales que rotan rápidamente, se explotan bajo demanda, se utilizan contra objetivos cuidadosamente seleccionados, se limpian después de cada operación y se renuevan continuamente», afirmó Black Lotus Labs.
«Este modelo ha permitido a Volt Typhoon llevar a cabo operaciones de explotación y posteriores a la explotación con una seguridad operativa excepcional, al tiempo que minimiza las posibilidades de detección, atribución e interrupción».
Una característica distintiva de estos ataques es la selección reiterada de sistemas capaces de proporcionar una amplia visibilidad, control y acceso a grandes entornos empresariales de importancia estratégica para Estados Unidos.
Resulta interesante que esta capacidad de acceso encubierto comenzara a tomar forma en torno a noviembre de 2023, apenas unas semanas antes de la primera operación de interrupción dirigida contra KV-botnet, una botnet de dispositivos IoT vinculada a varios actores de amenazas patrocinados por el Estado y relacionados con China, entre ellos Volt Typhoon.
Según los informes, la actividad operativa de Silent Train aumentó tras la segunda interrupción de la botnet a finales de enero de 2024. Al mismo tiempo, la red pasó a utilizar una infraestructura efímera compuesta por distintos tipos de dispositivos distribuidos geográficamente.
«En lugar de seguir utilizando una infraestructura persistente, Volt Typhoon adoptó un modelo basado en cadenas de dispositivos comprometidos de un solo uso que podía reconstruir según sus necesidades», señaló Black Lotus Labs. «Volt Typhoon montaba y desmontaba rápidamente infraestructuras transitorias, creando un marco resiliente, seguro y compartimentado que protegía los accesos valiosos».
Descrita como una «estructura por capas y con múltiples saltos», Silent Train está diseñada para permitir que los operadores de Volt Typhoon retransmitan el tráfico malicioso a través de varios dispositivos antes de que llegue a sus objetivos, ocultando así su origen tanto a las víctimas como a los equipos de defensa. Cada eslabón de la cadena cumple una función específica:
- Servidores privados virtuales (VPS): funcionan como una infraestructura temporal de preparación y permiten a los actores de amenazas desplegarlos y descartarlos después de cada sesión. Las sesiones comienzan desde una infraestructura VPS situada fuera de Estados Unidos.
- Dispositivos SOHO e IoT comprometidos fuera de Estados Unidos: ubicados en distintos países y pertenecientes a diferentes proveedores y fabricantes de hardware, ocultan el punto de origen del ataque.
- Dispositivos comprometidos ubicados en Estados Unidos: actúan como nodos de salida antes de alcanzar a la víctima dentro del país y ayudan a eludir las restricciones geográficas y las listas de bloqueo basadas en la reputación de las direcciones IP.
Se han explotado e incorporado a esta red encubierta al menos 27 categorías de dispositivos, desde equipos SOHO e IoT —por ejemplo, TP-Link, Intelbras, Ruckus Wireless, SATO, NETGEAR, Zyxel y Cambium— hasta plataformas empresariales como Fortinet, Cisco, PRTG, Mirth Connect y CyberPanel.
«Silent Train destaca por su disciplina operativa, ya que se centra en sesiones autogestionadas de corta duración en lugar de utilizar retransmisores persistentes o infraestructuras de mando y control (C2)», afirmó Black Lotus Labs. «Para establecer estas sesiones, sus operadores explotan interfaces web expuestas en dispositivos SOHO, IoT y otros equipos de retransmisión, y después despliegan únicamente las herramientas necesarias para habilitar el acceso SSH encadenado a través del nodo comprometido».
«Esto incluía servicios SSH temporales, claves, archivos de configuración y utilidades que aprovechan las herramientas disponibles en el sistema (living off the land). Al finalizar las sesiones operativas, eliminaban todos los rastros y desmantelaban la cadena operativa utilizada. Las sesiones de Silent Train duraban una media de unas cuatro horas, aunque algunas apenas duraban unos minutos».
Otro aspecto destacable es la asignación de determinados tipos de dispositivos a posiciones específicas dentro de Silent Train. Por ejemplo, se ha observado que los módems Intelbras solo aparecen como nodos de retransmisión, mientras que los dispositivos Netgear Orbi y Fortinet FortiGate actuaban como intermediarios y puntos de salida ubicados en Estados Unidos, encargados de interactuar con la víctima.
En otras palabras, la infraestructura apunta a una compartimentación deliberada entre las distintas capas. Algunos tipos de dispositivos quedan limitados a funciones concretas que permanecen constantes, mientras que la infraestructura subyacente cambia con el tiempo para dificultar las labores de atribución.
Sin embargo, a principios de 2025, se cree que Silent Train evolucionó desde una red de retransmisión completamente efímera hacia una arquitectura híbrida que conservaba los dispositivos de nivel empresarial durante una media de entre uno y tres meses, en lugar de sustituirlos después de cada operación.
La evolución posterior de la plataforma introdujo variantes de túneles inversos que utilizaban herramientas proxy de código abierto, como Chisel y FRP, para enviar tráfico desde los dispositivos infectados hacia la infraestructura ascendente.
En Estados Unidos, Hawái, California y Texas se han convertido en las principales zonas de actividad de Silent Train. Esto se debe a que estos estados albergan importantes instalaciones militares, infraestructuras de telecomunicaciones, contratistas de defensa, proveedores de comunicaciones por satélite y redes logísticas críticas.
«El análisis de las víctimas indica esfuerzos deliberados por mantener el acceso a ecosistemas críticos que respaldan la defensa, la logística, las comunicaciones y las operaciones militares y civiles, especialmente durante periodos de mayor tensión o crisis en la región del Indo-Pacífico», afirmó Black Lotus Labs.
«El panorama resultante es el de una estructura altamente organizada, diseñada para obtener, proteger y mantener acceso estratégico a gran escala. Mediante ataques reiterados contra plataformas de gestión centralizada y tecnologías del plano de control, Silent Train demuestra cómo Volt Typhoon persigue y conserva sistemáticamente el acceso a algunas de las redes más importantes de Estados Unidos».
Carmen Alvear
Redactora Jefa & Analista Senior
Ensayista, doctora en Filosofía de la Ciencia por la Universidad Complutense de Madrid y crítica literaria. Co-fundadora y directora editorial de Blogmasters.es.