
Notice: Function wp_img_tag_add_loading_optimization_attrs was called incorrectly. An image should not be lazy-loaded and marked as high priority at the same time. Please see Debugging in WordPress for more information. (This message was added in version 6.3.0.) in /home/ayoub/web/blogmasters.es/public_html/wp-includes/functions.php on line 6260
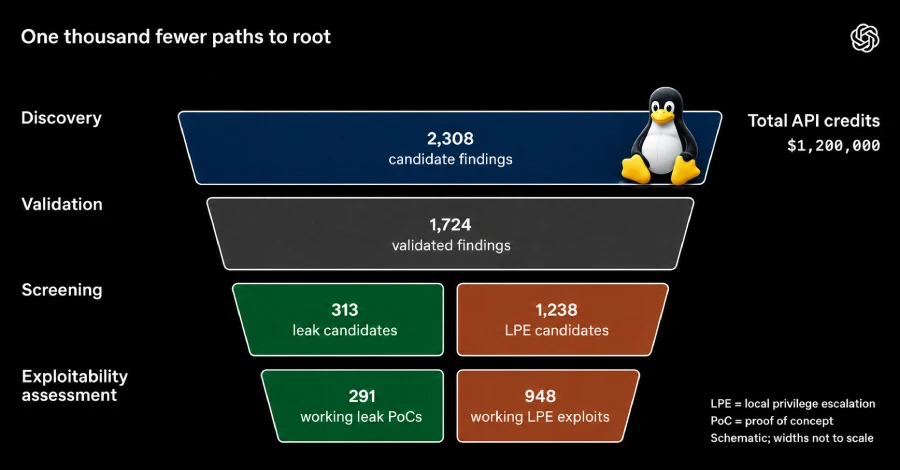
OpenAI detalló el miércoles una plataforma que empleó un próximo modelo de inteligencia artificial (IA) especializado en ciberseguridad para validar y corregir 948 vulnerabilidades de escalada local de privilegios en Linux, con un coste de 1,2 millones de dólares en créditos de API.
«Nuestro prototipo identificó y analizó 2.308 posibles hallazgos en el kernel de Linux, reprodujo dinámicamente 1.724 vulnerabilidades y generó 948 exploits de escalada local de privilegios (LPE) que podrían permitir a un usuario local sin privilegios obtener acceso root», afirmó la compañía de IA en su comunicado.
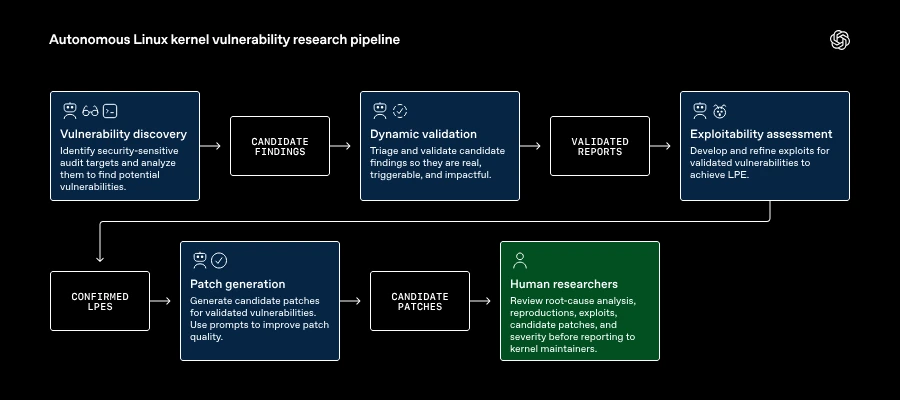
Estos hallazgos amplían los 24 exploits LPE que OpenAI reveló en junio de 2026, descubiertos por su modelo GPT-5.5-Cyber. La última investigación convierte este proceso en una plataforma agéntica compuesta por cinco etapas:
- Descubrimiento de vulnerabilidades: los agentes identifican objetivos de auditoría de alto valor, es decir, partes del código base relevantes para la seguridad y accesibles para usuarios con pocos privilegios, y buscan posibles hallazgos.
- Validación dinámica: los agentes intentan reproducir cada hallazgo potencial en un entorno aislado y conservan las pruebas obtenidas durante la ejecución.
- Evaluación de la explotabilidad: los agentes comprueban si las vulnerabilidades validadas podrían aprovecharse para facilitar la divulgación de información o una escalada local de privilegios (LPE), y desarrollan un exploit de prueba de concepto (PoC).
- Generación de parches: los agentes crean parches para las vulnerabilidades identificadas.
- Revisión humana: los investigadores de seguridad revisan el exploit, el parche y la gravedad propuesta antes de informar a los responsables del mantenimiento del software.
«En una ejecución realizada a mediados de octubre de 2026, nuestra plataforma, que utilizaba un próximo modelo especializado en ciberseguridad, reprodujo dinámicamente 1.724 vulnerabilidades [en un plazo de 30 horas] y generó PoC para 291 vulnerabilidades de filtración de información y 948 exploits funcionales de escalada local de privilegios (LPE) para una distribución de Linux de uso común», explicó OpenAI.
«La ejecución tuvo un coste total de 1.213.430 dólares en créditos de API, es decir, 1.279 dólares por exploit LPE. Hasta donde sabemos, los agentes de esta plataforma descubrieron y utilizaron al menos 10 técnicas novedosas de explotación de Linux».
A grandes rasgos, estas técnicas incluyen:
- Dos nuevos objetos elásticos persistentes para distribuir objetos dentro de la caché del kernel objetivo.
- Dos nuevas técnicas de page grooming para mejorar la fiabilidad de los exploits.
- Cinco nuevas técnicas basadas únicamente en datos para conseguir una escalada de privilegios de forma directa o mediante una escritura arbitraria.
- Una técnica que implica una confusión arbitraria de tipos.
Este avance vuelve a demostrar cómo la IA de frontera está redefiniendo los límites de la ciberseguridad, acelerando el descubrimiento de vulnerabilidades{rel=”nofollow”} y su explotación, al tiempo que ayuda a los equipos defensivos a corregir los fallos de forma fiable, aunque mediante instrucciones e iteraciones adicionales, antes de que los atacantes puedan aprovecharlos. El objetivo es hacer que explotar el software resulte «prohibitivamente caro» para los actores maliciosos.
En un informe publicado el mes pasado, VulnCheck clasificó el descubrimiento de vulnerabilidades asistido por IA como una «categoría de riesgo creciente» que potencia las capacidades de los hackers principiantes, quienes ahora necesitan pocos conocimientos técnicos, o ninguno, para detectar vulnerabilidades de software.
El acceso a los modelos de IA no está limitado a los equipos defensivos. Los actores maliciosos también pueden aprovechar las mismas capacidades para descubrir y convertir en armas nuevas vulnerabilidades de día cero, así como ampliar el conjunto de objetivos potenciales con un esfuerzo mínimo.
Según los datos del Grupo de Inteligencia sobre Amenazas de Google (GTIG), el número de vulnerabilidades divulgadas cada mes se ha más que duplicado: pasó de 5.045 en enero de 2026 a 10.740 en agosto de 2026. Las vulnerabilidades clasificadas como de alto riesgo también aumentaron considerablemente, pasando de 131 divulgaciones en enero de 2026 a 350 en agosto de 2026, lo que representa un crecimiento del 167 %.
«La disponibilidad generalizada de herramientas cibernéticas basadas en IA casi con toda seguridad ha provocado un aumento significativo del descubrimiento de vulnerabilidades de día cero», afirmó el Centro Nacional de Ciberseguridad del Reino Unido (NCSC) en una evaluación publicada el martes.
«Las herramientas defensivas de IA aplicadas a la ciberseguridad han reducido el tiempo que transcurre entre que una vulnerabilidad es de día cero y pasa a ser una vulnerabilidad N-day, y han acelerado el proceso de aplicación de parches. Sin embargo, sin una configuración correcta y una adopción generalizada de esta tecnología, muchos sistemas siguen siendo vulnerables a los atacantes que utilizan herramientas de IA para identificar y explotar las debilidades de los sistemas».
El NCSC también señaló que las organizaciones tendrán que adaptar sus procesos internos de aplicación de parches y pruebas para responder a este nuevo ritmo de descubrimiento de vulnerabilidades.
«Posteriormente, los atacantes han mostrado menos cautela a la hora de perder un acceso para alcanzar un objetivo, ya que el coste de sustituirlo es mínimo», añadió. «Las capacidades cibernéticas se utilizan ahora para una gama más amplia de actividades debido al menor riesgo que implican, lo que facilita a los adversarios acceder a información y utilizarla con fines operativos».
OpenAI afirmó que el ritmo de descubrimiento de vulnerabilidades por parte de los modelos de IA de frontera debe ir acompañado de una generación automatizada de parches para proteger el software y reducir la ventana de exposición a los ataques.
«Con iteraciones guiadas por expertos humanos, creemos que los parches generados por IA pueden ser funcionalmente correctos, ajustarse a los estilos de programación existentes y resistir variantes de ataques», afirmó OpenAI. «A corto y medio plazo, disponer de acceso a una cuenta con pocos privilegios en un sistema operativo que no tenga instalados los últimos parches disponibles debería considerarse funcionalmente equivalente a tener acceso root para un actor de amenazas con recursos suficientes».
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.