
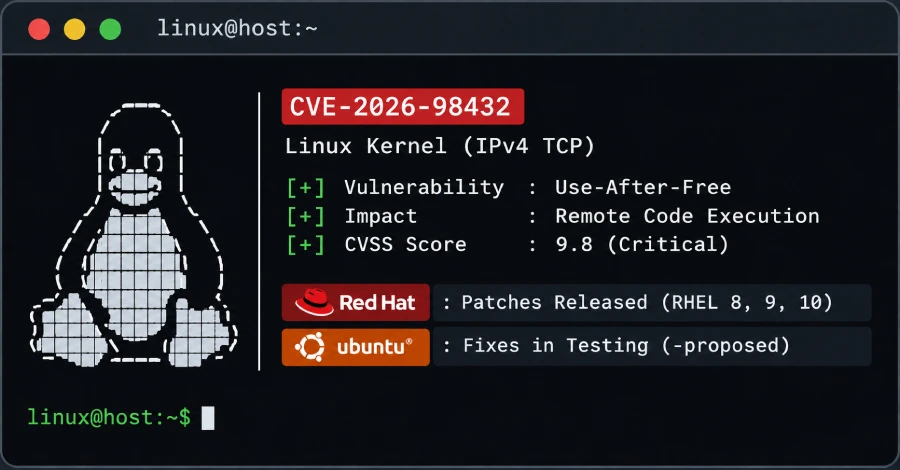
La vulnerabilidad, identificada como CVE-2026-98432, puede ser aprovechada por un atacante remoto no autenticado y permitir la ejecución remota de código, según informaron Red Hat y Canonical.
El propio equipo de CVE del kernel de Linux ha asignado a la vulnerabilidad una puntuación de 9,8 sobre 10 en la escala CVSS. Red Hat, que inicialmente la había calificado como Moderada, con una puntuación de 5,9, ha elevado su valoración a 9,8 y ahora la considera Crítica. El error está presente desde Linux 4.4 y la corrección upstream se publicó en octubre.
En qué consiste la vulnerabilidad
Cuando un servidor acepta una conexión TCP IPv4, el kernel transfiere las opciones IP de la solicitud entrante al nuevo socket sin copiarlas. Si el cliente retransmite su solicitud de conexión mientras otro procesador todavía está leyendo esas opciones, el kernel puede acceder a una zona de memoria que ya ha sido liberada.
Un atacante puede provocar esta condición de carrera enviando solicitudes de conexión que incluyan opciones IPv4 Record Route o Timestamp a cualquier puerto TCP que esté escuchando. No es necesario iniciar sesión. La ruta principal de IPv6 no está afectada.
Red Hat publicó las actualizaciones RHSA-2026:93414 (RHEL 8), RHSA-2026:93412 (RHEL 9) y RHSA-2026:93413 (RHEL 10) el 1 de noviembre. Es necesario reiniciar el sistema después de instalar la actualización.
| Versión de RHEL | Kernel corregido | Aviso de seguridad |
|---|---|---|
| 8.10 | 4.18.0-553.182.1.el8_10 |
RHSA-2026:93414 |
| 9.8 | 5.14.0-687.64.1.el9_8 |
RHSA-2026:93412 |
| 10.2 | 6.12.0-211.72.1.el10_2 |
RHSA-2026:93413 |
Canonical informó el 2 de noviembre de que las correcciones para Ubuntu 22.04 LTS, 24.04 LTS y 26.04 LTS están disponibles en su repositorio -proposed, un canal de pruebas de activación voluntaria. Los paquetes de este repositorio no se instalan automáticamente.
Canonical prueba las actualizaciones del kernel en más de 2.000 servidores y dispositivos certificados antes de publicarlas en el canal de actualizaciones general. Por el momento, no se ha anunciado ninguna fecha de lanzamiento.
| Versión de Ubuntu | Kernel en -proposed | Estado |
|---|---|---|
| 22.04 LTS (Jammy) | 5.15.0-203.213 |
En -proposed |
| 24.04 LTS (Noble) | 6.8.0-149.149 |
En -proposed |
| 26.04 LTS (Resolute) | 7.0.0-43.43 |
En -proposed |
| 20.04 / 18.04 / 16.04 | Pendiente |
Los administradores que necesiten instalar la corrección antes de que llegue al canal general pueden habilitar -proposed e instalar la actualización del kernel ejecutando:
sudo add-apt-repository --component main --pocket proposed https://archive.ubuntu.com/ubuntu
dpkg-query -W -f '${source:Package}\t${binary:Package}\n' | awk '$1 ~ "^linux-meta" { print $2 }' | xargs sudo apt install -t $(. /etc/os-release && echo $VERSION_CODENAME)-proposed --only-upgrade
sudo reboot
Para comprobar si un sistema utiliza un kernel corregido, basta con comparar el resultado de uname -r con las versiones indicadas en las tablas anteriores.
Ubuntu 20.04, 18.04 y 16.04 todavía no disponen de una corrección. Las versiones más antiguas requieren el servicio de mantenimiento de seguridad ampliado (Expanded Security Maintenance) a través de Ubuntu Pro.
Las variantes de kernel para entornos cloud, FIPS y tiempo real de Ubuntu figuran como trabajos en curso en la página CVE de Ubuntu, donde se indican las versiones previstas. Sin embargo, la publicación de Canonical en su blog solo aborda el kernel genérico.
Mitigación provisional
Red Hat publicó el 30 de octubre una regla nftables que descarta los paquetes TCP IPv4 entrantes que contienen opciones IP. La regla bloquea el mecanismo conocido que desencadena la condición de carrera, pero no puede impedir completamente la explotación y puede interrumpir las cargas de trabajo que dependen de las opciones IPv4, según advirtió Red Hat.
table inet cve_2026_98432 {
    chain input {
        type filter hook input priority -310; policy accept;
        ip protocol tcp ip hdrlength > 5 counter drop
    }
}
El filtro solo se aplica al equipo en el que está cargado. El tráfico entre contenedores que se ejecutan en el mismo host puede eludirlo, según señaló un miembro del equipo del kernel de CIQ en la lista de correo oss-security.
Varias fuentes han recomendado desactivar Multipath TCP (MPTCP) como solución provisional. Sin embargo, la vulnerabilidad se encuentra en la ruta TCP IPv4, no en MPTCP, por lo que esta recomendación por sí sola no es suficiente, según Canonical. «El equipo de seguridad de Ubuntu considera que las actualizaciones de seguridad son la única medida de mitigación adecuada».
Estado de la explotación
Ningún proveedor, CERT ni el equipo de CVE del kernel ha informado de ataques que utilicen esta vulnerabilidad. Tampoco figuraba en el catálogo de vulnerabilidades explotadas conocidas (KEV) de CISA en la publicación del catálogo del 30 de octubre.
Anthropic informó el 27 de octubre de que un modelo interno de investigación de Claude, todavía no publicado, había desarrollado un exploit de ejecución remota con privilegios de root para esta vulnerabilidad. El exploit funciona contra servidores Linux con un servicio MPTCP a la escucha, sin necesidad de credenciales ni interacción del usuario. En su prueba de concepto, obtener una dirección del kernel requirió 48 minutos y conseguir acceso a una shell con privilegios de root necesitó otros 5 minutos. Anthropic no ha publicado el código del exploit.
En GitHub ha aparecido código de prueba de concepto que desencadena la condición de carrera y detecta cómo el kernel devuelve memoria liberada en un paquete SYN-ACK. Sin embargo, este código no implementa la ejecución de código.
Amazon Linux asignó a la vulnerabilidad una puntuación de 8,1 y la clasificó como Importante, indicando que el principal resultado es un bloqueo del sistema, con una posible corrupción de memoria. Debian, Oracle Linux y SUSE publicaron correcciones en octubre. Amazon Linux quedó corregido en todos sus paquetes entre el 24 y el 30 de octubre.
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.