
Notice: Function wp_img_tag_add_loading_optimization_attrs was called incorrectly. An image should not be lazy-loaded and marked as high priority at the same time. Please see Debugging in WordPress for more information. (This message was added in version 6.3.0.) in /home/ayoub/web/blogmasters.es/public_html/wp-includes/functions.php on line 6260
La mayor plataforma de intercambio de criptomonedas del mundo afirmó que hasta ahora se han congelado en la cadena de bloques casi 3.000 millones de dólares de esos activos.
Tether y Circle anunciaron que habían congelado, respectivamente, más de 1.567 millones de USDT y 800 millones de USDC relacionados con el incidente. Según se informa, el Consejo de Seguridad de Arbitrum ejecutó una transacción para congelar unos 30,5 millones de dólares procedentes del ataque a Binance.
«La investigación inicial sugiere que el incidente de seguridad podría estar relacionado con el portátil comprometido de un ingeniero de DevOps, lo que permitió a un atacante acceder a un contenedor de servicios y enviar transacciones de retirada no autorizadas», afirmó Binance en una actualización.
La empresa aseguró que no hay indicios de que se hayan filtrado claves privadas de monederos y añadió que cubrirá todas las pérdidas con cargo al Fondo de Activos Seguros para los Usuarios (SAFU) y a sus propios fondos.
Como medida de precaución, Binance también ha adoptado las siguientes medidas:
- Suspender temporalmente los depósitos y las retiradas mientras se completan las comprobaciones de seguridad.
- Revocar la autorización de la dirección afectada.
- Colaborar con las fuerzas del orden y con socios especializados en inteligencia de cadena de bloques para rastrear y recuperar los fondos.
«Estamos trabajando estrechamente con nuestros socios encargados de hacer cumplir la ley para confirmar la identidad de estos delincuentes y llevarlos ante la justicia», afirmó Binance.
En una actualización, Binance indicó que espera reanudar las retiradas en un plazo de 48 horas, una vez que su equipo «complete una revisión de seguridad del servicio de retirada y de las direcciones relacionadas».
Este incidente se convierte en el mayor robo de criptomonedas registrado hasta la fecha, superando el robo de aproximadamente 1.500 millones de dólares a Bybit en febrero de 2025. Posteriormente, el incidente fue atribuido a Corea del Norte.
«Nuestra estimación actual del importe robado en el momento del ataque es de aproximadamente 5.912 millones de dólares, casi cuatro veces más que el siguiente mayor robo de criptomonedas», afirmó la empresa de inteligencia de cadena de bloques Chainalysis en una publicación en X.
Atribuido a TraderTraitor, grupo vinculado a Corea del Norte
TRM Labs ha atribuido con un alto grado de confianza el ataque récord contra Binance a actores de amenazas procedentes de Corea del Norte. La empresa de análisis de cadenas de bloques lo relacionó con TraderTraitor, el grupo que también estuvo detrás del robo a Bybit en 2025, basándose en lo que describió como «fuentes sólidas de inteligencia dentro y fuera de la cadena de bloques».
«Varios elementos de este ataque coinciden con robos anteriores vinculados a Corea del Norte, incluidos los ataques a Bybit y KelpDAO en abril de 2026: pequeñas retiradas de Tornado Cash para financiar un monedero del operador, preparativos iniciados mucho antes del robo y firmas obtenidas por adelantado y ejecutadas después en una sola ráfaga», afirmó TRM Labs en un análisis.
«El blanqueo observado hasta ahora, basado en grandes intercambios a través de creadores de mercado y protocolos de préstamo, difiere del patrón centrado en puentes que siguió al ataque a Bybit».
TRM Labs afirmó que los preparativos del ataque habían comenzado al menos 36 horas antes del robo. Los atacantes tomaron el control de un monedero caliente de Binance para enviar «todo su saldo a una dirección controlada por el atacante»:
- A las 20:20 UTC, el operador envió una única transacción que contenía 50 autorizaciones. Cada una estaba firmada por el monedero caliente de Binance y apuntaba a un contrato de vaciado que solo acepta instrucciones del operador. Cada monedero mantiene un contador de sus transacciones, denominado nonce, y una autorización solo funciona con el valor que tiene el contador en el momento de ejecutarla. El monedero caliente de Binance procesa un flujo constante de retiradas, por lo que su contador avanza continuamente. Al preparar firmas para 50 valores consecutivos, el atacante se aseguró de que una de ellas siguiera siendo válida cuando se ejecutara la transacción. Una coincidió, y eso fue todo lo que necesitaba el atacante. Las firmas se generaron previamente en un lote.
- Tres minutos y 24 segundos después de la delegación, el operador ordenó al monedero caliente de Binance que enviara todo su saldo a una dirección controlada por el atacante. Esa única transacción transfirió 167.464 ETH y 63 tokens, incluidos 1.615 millones de USDT.
- La explicación más probable es que el atacante consiguiera la capacidad de hacer que el sistema de firma del monedero caliente de Binance firmara transacciones elegidas por él en distintas cadenas de bloques. El lote de 50 autorizaciones firmadas previamente sugiere que el acceso podría haber estado limitado en el tiempo o que las firmas debían solicitarse a través de un sistema. Binance todavía no ha publicado la causa raíz del incidente.
Chainalysis también ha vinculado el ataque a la República Popular Democrática de Corea (RPDC) con un alto grado de confianza. La empresa afirmó que había «observado que fondos robados por la RPDC en el ataque a Bitget del mes pasado se mezclaban con fondos sustraídos a Binance».
«La capacidad de identificar y comprender rápidamente las actividades ilícitas es cada vez más importante, ya que Corea del Norte recurre cada vez más a la automatización sofisticada para mover y ocultar fondos robados», señaló la empresa a principios de este mes. «Los investigadores deben mantenerse al día con estas tácticas y, al mismo tiempo, aplicar el criterio y los conocimientos especializados necesarios para interpretar actividades complejas en la cadena de bloques».
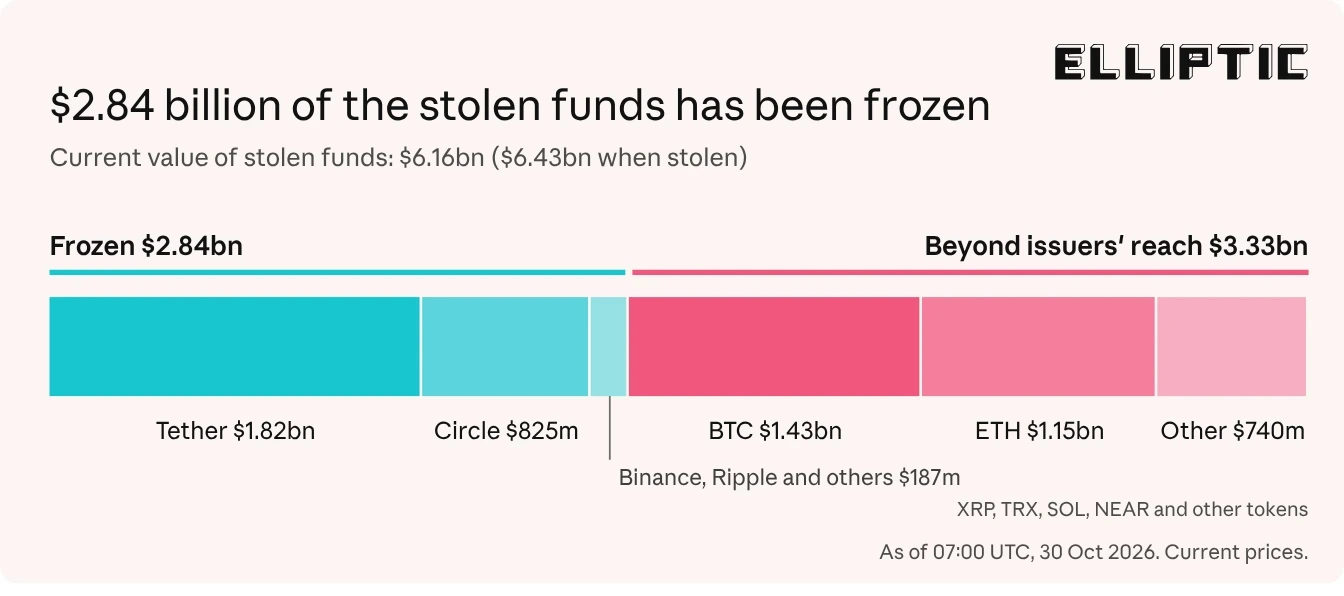
Hasta ahora, Tether, Circle, Ripple y World Liberty Financial han congelado aproximadamente 2.670 millones de dólares en monedas estables, mientras que el Consejo de Seguridad de Arbitrum ha congelado unos 30 millones de dólares en ETH y ARB. El atacante sigue controlando más de 420.000 ETH y 18.270 BTC, valorados en unos 2.400 millones de dólares, además de cantidades menores en otras cadenas de bloques.
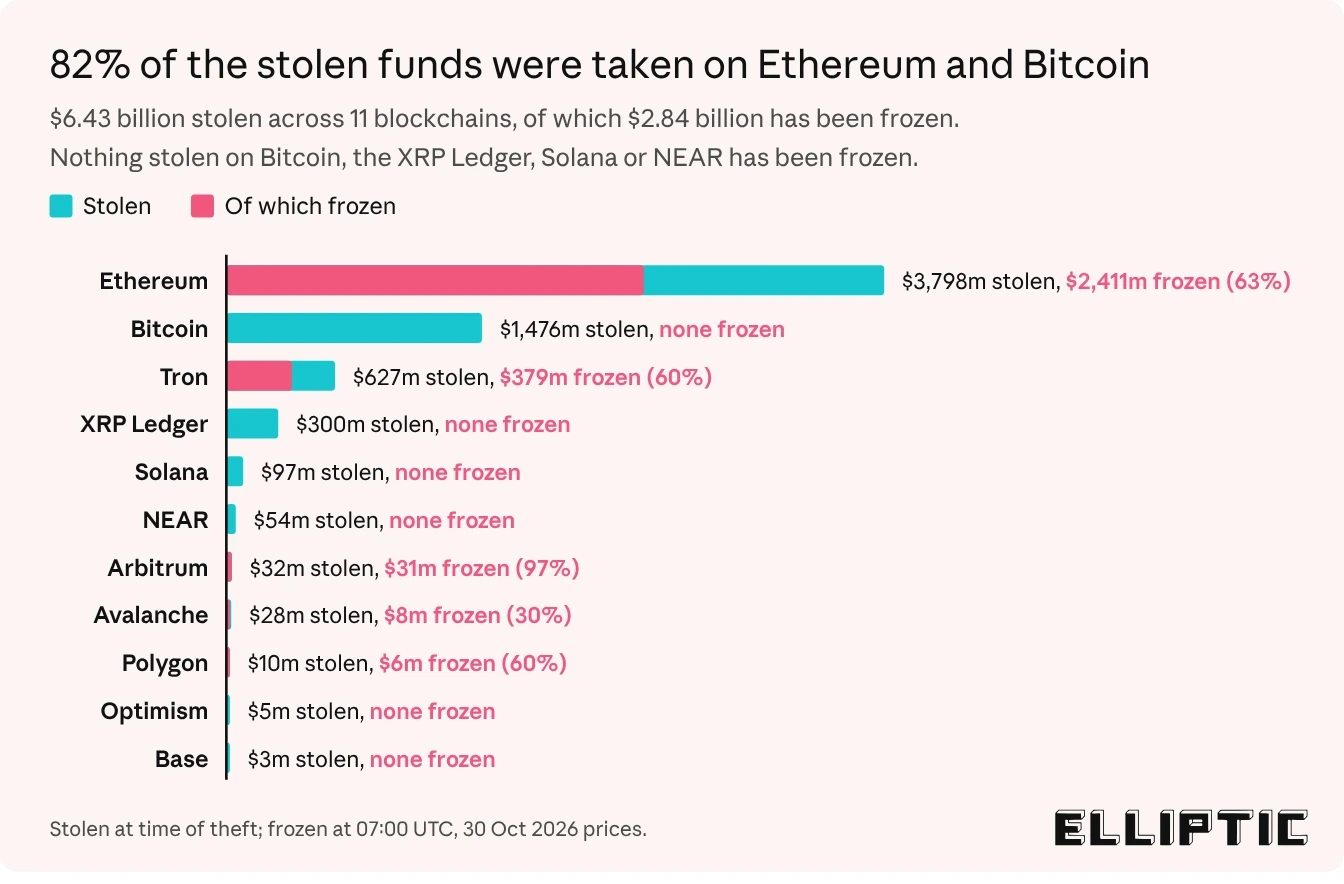
El científico jefe y fundador de Elliptic, el doctor Tom Robinson, declaró a The Hacker News que se habían robado activos de criptomonedas por un valor total de 6.430 millones de dólares a Binance. Robinson consideró que el robo había sido perpetrado por actores vinculados a Corea del Norte, citando técnicas similares y la mezcla de fondos procedentes de otro ataque atribuido a ese país.
«En lugar de robar las claves privadas de Binance, parece que el atacante consiguió que los propios sistemas de Binance firmaran transacciones en su nombre», afirmó Elliptic.
«Esto se parece mucho al robo de Bybit, en el que piratas informáticos norcoreanos comprometieron el equipo de un desarrollador del proveedor de monederos Safe{Wallet} y manipularon la transacción que aprobaron los firmantes de Bybit. En ambos casos, lo que se comprometió fue la infraestructura y las personas que rodeaban a los monederos, no la criptografía».
La empresa también señaló que se habían congelado fondos por valor de 2.840 millones de dólares, mientras que el atacante controlaba activos por unos 3.330 millones de dólares que no pueden ser congelados por un emisor y que están distribuidos en aproximadamente 43 direcciones de monederos. Entre ellos figuran 511.861 ETH (1.150 millones de dólares), 18.270 BTC (1.430 millones de dólares), 233 millones de XRP y 670 millones de TRX.
Los vínculos con Corea del Norte se basan en los siguientes factores:
- Los fondos robados a Binance y los vinculados al ataque a Bitget se enviaron a la misma dirección de Ethereum: 0x15104a9ce0f08a8f0075a0869ae80e795fe0feb7.
- Los atacantes financiaron su monedero mediante tres pequeñas retiradas de Tornado Cash, probaron previamente el código del ataque y ejecutaron transacciones firmadas de antemano en una sola ráfaga, de forma similar a lo observado en los ataques a Bybit y KelpDAO.
- El probable uso de ingeniería social para engañar a empleados y conseguir que ejecutaran malware bajo el pretexto de una prueba de programación o de un proyecto falso, una técnica utilizada en los ataques a DMM Bitcoin y Bybit.
A pesar de estas coincidencias, Elliptic ha pedido cautela a la hora de atribuir la actividad a Corea del Norte. La empresa señala diferencias respecto a los patrones de blanqueo observados anteriormente, tanto en velocidad como en metodología, así como la ausencia de una causa raíz confirmada.
«Los blanqueadores de dinero de la RPDC suelen intercambiar las monedas estables robadas por activos nativos en cuestión de minutos», afirmó Robinson. «El atacante mantuvo los USDT robados durante 37 minutos en Ethereum y 46 minutos en Tron sin convertir la mayor parte de ellos. Los grupos vinculados a Corea del Norte suelen mover los fondos con mayor rapidez y eficiencia. El uso de creadores de mercado y protocolos de préstamo DeFi difiere del blanqueo basado en puentes que se observó después del ataque a Bybit».
Al preguntarle si existían indicios que hubieran permitido identificar y prevenir el ataque con antelación, Robinson respondió que solo podían reconocerse retrospectivamente.
«El día anterior al ataque, el atacante financió su monedero a través del mezclador Tornado Cash», añadió Robinson. «Unas horas antes, probó su código en tres monederos. En aquel momento, nada de esto habría llamado especialmente la atención».
Si se confirma que el ataque a Binance fue organizado por Corea del Norte, el incidente vuelve a poner de manifiesto cómo estos actores de amenazas continúan operando con impunidad, pese a los continuos esfuerzos de las fuerzas del orden y a la presión de las sanciones.
«Las recompensas son enormes y los riesgos para ellos son pequeños», afirmó Robinson. «Los piratas informáticos están fuera del alcance de las fuerzas del orden. Corea del Norte ya está sometida a fuertes sanciones, y el robo de criptomonedas es una de las pocas formas que le quedan para obtener miles de millones».
«Atacan a las personas, no a la tecnología, mediante ofertas de empleo falsas y malware, y solo necesitan un portátil comprometido. Después blanquean los fondos a través de mezcladores, puentes y corredores OTC, en gran medida fuera del alcance de las fuerzas del orden occidentales. Sin embargo, las capacidades de rastreo y congelación han mejorado, lo que hace que cada robo resulte menos rentable».
Desde entonces, Binance ha revelado que su investigación en curso ha «descubierto puntos adicionales de la brecha de seguridad» que van más allá del portátil comprometido y que está «haciendo todo lo posible, en coordinación con las fuerzas del orden, para resolver el incidente».
La empresa también ha comunicado que está «recuperando los activos afectados para los usuarios y continúa trabajando con las fuerzas del orden, los emisores, las empresas de inteligencia de cadena de bloques y los socios del sector para rastrear, congelar y recuperar fondos adicionales».
«Nuestra investigación inicial sugiere que este incidente de seguridad podría haber comenzado con el compromiso del portátil de un ingeniero de DevOps», afirmó el codirector ejecutivo de Binance, Richard Teng, en una declaración. «Esto permitió a un atacante acceder a un contenedor de servicios, desde el que envió transacciones de retirada no autorizadas».
«Para que quede claro: el atacante no se limitó a utilizar los permisos de un ingeniero, ni se trató de una única acción de “un solo clic”. El ataque implicó un proceso más complejo. Nuestra investigación no ha atribuido la responsabilidad a ninguna persona concreta».
(La noticia se ha actualizado tras su publicación para reflejar los últimos acontecimientos e incorporar información adicional de Elliptic).
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.