
Notice: Function wp_img_tag_add_loading_optimization_attrs was called incorrectly. An image should not be lazy-loaded and marked as high priority at the same time. Please see Debugging in WordPress for more information. (This message was added in version 6.3.0.) in /home/ayoub/web/blogmasters.es/public_html/wp-includes/functions.php on line 6260
La empresa de infraestructura web y seguridad afirmó que mitigó de forma autónoma 18,2 millones de ataques DDoS a nivel de red (L3) y 14,4 billones de solicitudes HTTP DDoS durante el tercer trimestre de 2026. Esto equivale a 197.400 ataques diarios, es decir, un ataque cada 0,44 segundos.
En comparación, durante el primer y el segundo trimestre de 2026 se registraron un total de 10,0 millones y 13,2 millones de ataques DDoS L3, respectivamente. El aumento se ha relacionado con los servicios de alquiler de herramientas para ataques DDoS, conocidos como booter o stresser, responsables de cientos de miles de ataques.
«Los ataques breves, de bajo ancho de banda, con una duración inferior a 10 minutos y una capacidad inferior a 1 Gbps, aumentaron un 208 %», afirmó el equipo de inteligencia de amenazas Cloudforce One en su informe trimestral sobre amenazas DDoS, compartido con The Hacker News.
Una tendencia interesante es la caída del 69 % de los ataques de volumen extremo que superan 1 Tbps con respecto al trimestre anterior: se pasó de 805 ataques en el segundo trimestre a 251 en el tercero. Esto probablemente se deba a las actuaciones de las fuerzas del orden contra AISURU, KimWolf, JackSkid y Mossad a principios de marzo.
Aun así, la amenaza está lejos de haber sido neutralizada por completo, debido a la aparición de nuevas variantes como Dysphoria y Evooo1Bot, advirtió Cloudflare.
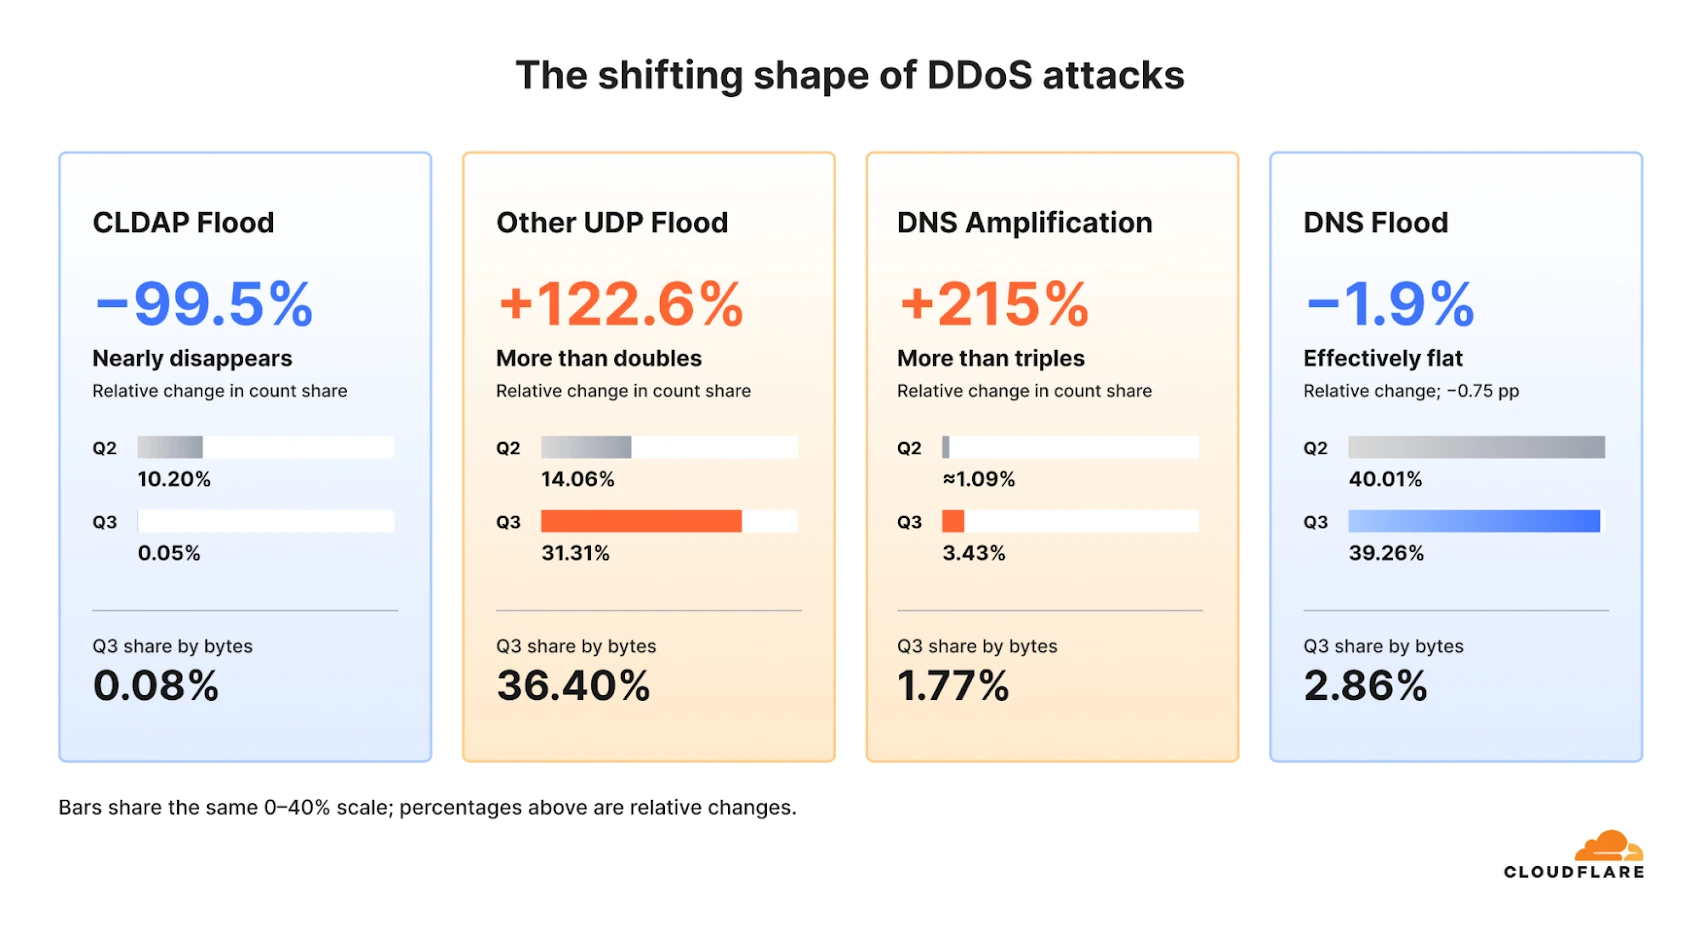
Otro cambio destacable es la disminución de las inundaciones del Protocolo Ligero de Acceso a Directorios sin Conexión (CLDAP), mientras que los ataques de amplificación DNS aumentaron un 215 % y representaron el 3,43 % de todos los ataques a nivel de red.
Los sectores más atacados incluyen los medios de comunicación, la producción y la edición; las tecnologías de la información y los servicios informáticos; las apuestas y los casinos; el software informático; y los proveedores de telecomunicaciones.
Estados Unidos, China, Indonesia, Reino Unido y Turquía fueron los países más atacados durante el periodo analizado. Canadá e Israel también entraron en el top 10, impulsados por ataques dirigidos contra los sectores minorista, de telecomunicaciones y de marketing de Canadá.
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.