
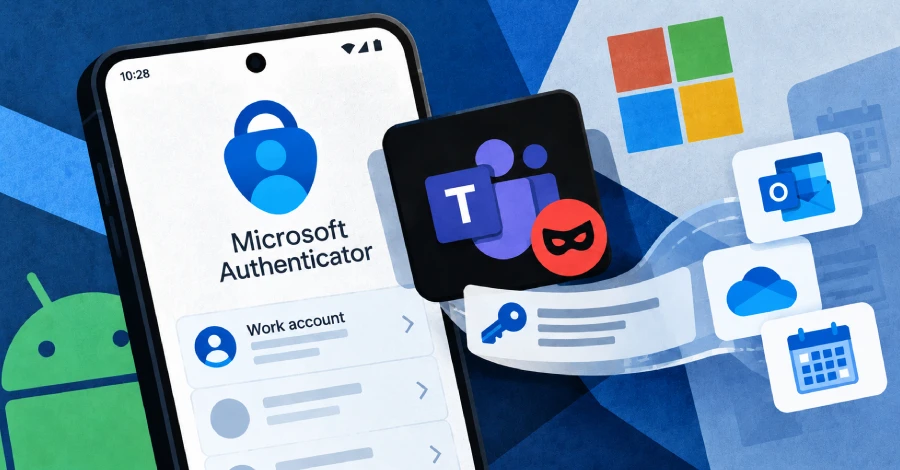
Microsoft identifica la vulnerabilidad como CVE-2026-80097 y la ha corregido en Authenticator para Android en la versión 6.2606.4246. Por ello, cualquier persona que utilice la aplicación debería actualizarla.
En las pruebas de los investigadores, los tokens proporcionaban acceso completo al correo electrónico, los archivos y el calendario de la cuenta. Microsoft afirma que la explotación también requiere que la víctima complete un paso de inicio de sesión en Authenticator y que el fallo no se ha utilizado en ataques.
La investigación procede de Ofek Levin, que trabajó en el marco de un programa de becas de la empresa de seguridad Enclave, que publicó los detalles técnicos el 23 de octubre de 2026. Microsoft asignó el identificador CVE el 8 de septiembre y otorgó a la vulnerabilidad una puntuación de 8,6 en la escala CVSS, clasificándola como «Importante».
En Android, Authenticator hace mucho más que mostrar códigos de seis dígitos. También actúa como intermediario de autenticación: cuando Teams, Outlook u otra aplicación de Microsoft necesita iniciar sesión para un usuario, solicita la autenticación a Authenticator, que devuelve un token, una credencial digital que demuestra que el usuario ha iniciado sesión. Como este intermediario controla el acceso a toda la cuenta, debería comprobar cuidadosamente a qué aplicaciones concede los tokens.
La vulnerabilidad permitía que una aplicación equivocada obtuviera uno. Authenticator exponía un componente, una actividad denominada AccountChooserActivity, que cualquier aplicación del dispositivo podía iniciar. Cuando la aplicación del atacante la iniciaba, Authenticator construía la solicitud del token a partir de los valores proporcionados por dicha aplicación, incluido el nombre de la aplicación que afirmaba ser. La aplicación decía que era Teams y el intermediario la creía.
Una comprobación de la firma debía impedirlo, pero no funcionaba. La comprobación buscaba la firma real de la aplicación suplantada y confirmaba que la solicitud coincidía con ella. Como Teams estaba realmente instalado en el dispositivo, su firma auténtica estaba disponible para su consulta, por lo que la comprobación se superaba.
Enclave descubrió que Authenticator también podía identificar qué aplicación había realizado realmente la solicitud, pero no utilizaba esa información para decidir si debía entregar un token.
En las pruebas de Enclave, hacerse pasar por Teams y solicitar tokens de Microsoft Graph permitía obtener permisos para leer y enviar correos electrónicos, leer y modificar archivos, y leer y modificar calendarios, entre otros.
Microsoft describe el resultado de forma más general: un atacante que explotara con éxito la vulnerabilidad podría autenticarse como el usuario que había iniciado sesión y acceder a sus recursos. Los tokens afectan a la cuenta profesional que tiene iniciada la sesión en Authenticator en ese dispositivo, no a otras cuentas.
Las dos partes discrepan en un aspecto que los lectores deberían tener en cuenta. Enclave informó de que su prueba de concepto obtenía tokens sin ninguna interacción del usuario, más allá de que hubiera una cuenta con la sesión iniciada.
El aviso de Microsoft indica que la explotación requiere instalar una aplicación maliciosa en el dispositivo y convencer al usuario para que complete un proceso de autenticación en Authenticator. La puntuación CVSS también indica que se necesita la interacción del usuario.
Microsoft afirma que la vulnerabilidad no ha sido explotada y que no se divulgó públicamente antes de la publicación de la corrección. Además, considera que su explotación es «menos probable». El fallo formó parte del Patch Tuesday de septiembre de 2026de la compañía y no fue una de las dos vulnerabilidades de Windows señaladas ese mes por estar ya siendo objeto de ataques. A fecha del 26 de octubre de 2026, la vulnerabilidad no figura en el catálogo de vulnerabilidades explotadas conocidas de la Agencia de Ciberseguridad y Seguridad de las Infraestructuras de Estados Unidos (CISA).
La solución consiste en actualizar Microsoft Authenticator para Android a la versión 6.2606.4246 o posterior, tal como se indica en el aviso de Microsoft. Las organizaciones que gestionan dispositivos Android pueden exigir esa versión mínima mediante sus sistemas de administración de dispositivos. El aviso de Microsoft proporciona la solución, pero no aclara si la actualización invalida los tokens que una aplicación maliciosa ya pudiera haber obtenido, por lo que ese aspecto sigue sin estar claro según las fuentes disponibles.
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.