
Notice: Function wp_img_tag_add_loading_optimization_attrs was called incorrectly. An image should not be lazy-loaded and marked as high priority at the same time. Please see Debugging in WordPress for more information. (This message was added in version 6.3.0.) in /home/ayoub/web/blogmasters.es/public_html/wp-includes/functions.php on line 6260
La actividad ha sido atribuida por CrowdStrike a un «adversario de intrusión dirigida» con base en China, al que la empresa sigue bajo el nombre de Vapor Panda (anteriormente VexatiousTemper). Identificado por primera vez en febrero de 2021, este grupo de piratas informáticos presenta coincidencias con un conjunto de amenazas descrito por Trend Micro como Earth Estries.
«Las herramientas basadas en agentes, como ARTEX, permiten ampliar las operaciones a esta escala y con rapidez. Esto hace posible que un equipo pequeño persiga un conjunto de objetivos más amplio del que permitirían las operaciones manuales, sin abandonar por completo la misión habitual del adversario de desarrollar y ampliar sus accesos», afirmó CrowdStrike en un análisis publicado el jueves.
Según los informes, desde el 17 de octubre de 2026, Vapor Panda ha utilizado esta herramienta de IA contra más de 200 organizaciones diferentes de todo el mundo. Entre los objetivos figuran ministerios de Asuntos Exteriores de América Latina, Europa, Asia y Oriente Medio; organizaciones estadounidenses de los sectores de los semiconductores y la defensa, así como centros de estudios; y proveedores de telecomunicaciones de varias regiones.
Entre los objetivos destacados identificados por CrowdStrike se encuentran los siguientes:
- Los ministerios de Asuntos Exteriores de dos países de América Latina, un país de América Central y un país asiático.
- Un ministerio del Interior de Oriente Medio.
- Los ministerios de Asuntos Exteriores, la presidencia y la oficina del primer ministro de un país europeo, junto con entidades de defensa, justicia, finanzas e inteligencia.
- 19 organizaciones con sede en Estados Unidos pertenecientes a los sectores farmacéutico, de los semiconductores, de la defensa, nuclear y financiero.
- Proveedores de telecomunicaciones de Estados Unidos, Bélgica y Filipinas.
Se ha confirmado actividad posterior a la explotación en nueve organizaciones, lo que permitió al atacante desplegar BLOODALCHEMY, una variante derivada de ShadowPad, seguida de ataques de password spraying, análisis de credenciales, exploración de redes y reconocimiento.
También se afirma que Vapor Panda llevó a cabo ataques de password spraying y actividades de análisis de credenciales contra al menos otras 12 organizaciones, incluidos centros de estudios estadounidenses y entidades gubernamentales europeas.
Un elemento central de la operación es el uso de ARTEX junto con DeepSeek y un modelo comercial de lenguaje de gran tamaño (LLM) basado en suscripción cuyo nombre todavía se desconoce. Esta combinación permite llevar a cabo intrusiones a gran escala mediante un ejército de agentes planificadores y ejecutores que se coordinan entre sí para alcanzar un objetivo común: pasar del acceso inicial al reconocimiento de los equipos y al movimiento lateral dentro de las redes.
Un operador humano supervisa la operación y dirige a los agentes para que creen web shells, extraigan contraseñas de administradores de dominio y enumeren la cobertura de los sensores de los dispositivos finales.
«En una sola intrusión, los agentes de planificación de Vapor Panda consumieron del orden de 1.400 millones de tokens de entrada, lo que demuestra la magnitud de la actividad automatizada y apunta a un consumo muy superior en el conjunto de la operación», afirmó CrowdStrike.
A diferencia de algunas campañas anteriores que utilizaban herramientas para facilitar intrusiones digitales individuales, ARTEX se emplea a un nivel mucho más avanzado para ejecutar varias operaciones simultáneamente. El operador humano solo interviene para orientar a los agentes hacia sus objetivos, mientras estos toman medidas para eludir las defensas de los dispositivos finales.
El análisis de las transcripciones recuperadas pone de manifiesto el uso de ARTEX en combinación con técnicas probadas y consolidadas:
- Encadenamiento de una aserción SAML (Security Assertion Markup Language) sin firmar con una vulnerabilidad de entidad externa XML (XXE) para consultar el servicio de metadatos de instancias en la nube. A continuación, se obtiene un rol que permite emitir comandos administrativos para miles de instancias, antes de elevar los privilegios para recuperar una cuenta de administrador empresarial.
- Despliegue de web shells, explotación de un servicio de orquestación sin autenticación para obtener acceso raíz en un entorno de contenedores de producción, lectura de contraseñas de la solución de contraseñas de administrador local (LAPS) y aprovechamiento de la delegación restringida basada en recursos para suplantar una cuenta privilegiada.
- Provisión al agente de un conjunto de claves de autenticación que no se habían rotado desde 2022. El agente utiliza esas claves para falsificar un token de administrador y leer buzones de correo. En la siguiente fase, emplea configuraciones VPN recuperadas de los mensajes enviados de un usuario, junto con una clave de cliente VPN procedente de una supuesta filtración de correos electrónicos de mayo de 2024, para acceder a la red interna.
«En estas operaciones, los agentes siguieron múltiples rutas de ataque en paralelo, abarcando aplicaciones web, servicios en la nube, entornos de contenedores, Active Directory e infraestructuras de correo electrónico y VPN», explicó CrowdStrike. «Cuando una vía fallaba, pasaban a otras alternativas. Esta amplitud de capacidades probablemente permite que un solo operador aplique una gama más amplia de técnicas contra más objetivos simultáneamente de lo que sería viable mediante operaciones manuales».
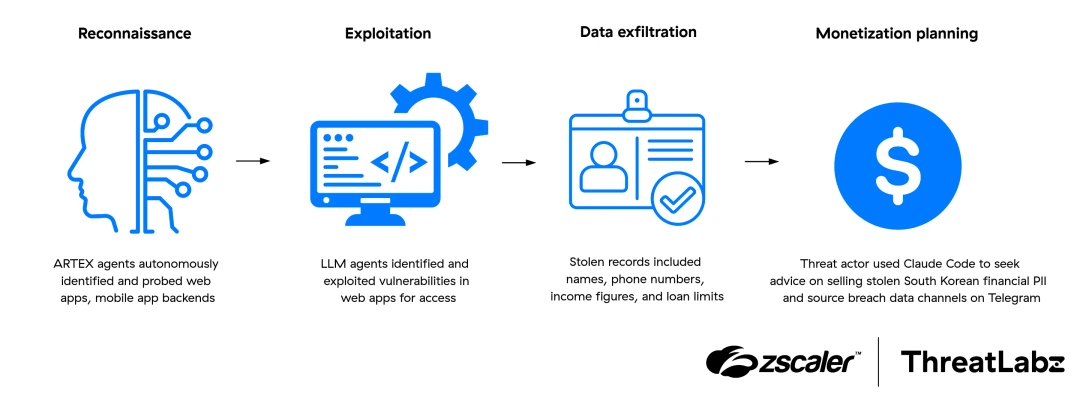
El desarrollo se produce mientras ARTEX ha experimentado una amplia adopción entre los actores de amenazas en un breve periodo de tiempo, lo que ha llevado a su desarrollador, Li Puhua («Autumn-27»), a convertirlo en un proyecto de código cerrado.
«Orquesta varios sistemas de LLM para realizar de forma autónoma tareas de reconocimiento, identificación de vulnerabilidades y explotación, reduciendo considerablemente las barreras técnicas para llevar a cabo campañas de intrusión complejas», afirmó Zscaler ThreatLabz en un informe publicado a principios de este mes.
Uno de los numerosos grupos de amenazas Panda
La divulgación también coincide con la aparición de cuatro grupos de amenazas patrocinados por el Estado y vinculados a China que no se habían documentado anteriormente: Hollow Panda, Overcast Panda, Titan Panda y Veiled Panda. Estos grupos han atacado una amplia variedad de sectores en todo el mundo con fines de recopilación de inteligencia y robo de propiedad intelectual.
Overcast Panda, descrito como «una de las amenazas más sofisticadas desde el punto de vista operativo y persistentes para las organizaciones cuyo personal viaja a China», ha sido vinculado a intrusiones de acceso cercano en las que el adversario instaló su puerta trasera propietaria FlowCloud en los dispositivos de las víctimas mediante acceso físico directo cuando estas se encontraban en el país.
FlowCloud se ejecuta mediante DLL sideloading, una técnica que permite cargar bibliotecas DLL maliciosas a través de aplicaciones legítimas. Sus componentes están diseñados para pasar desapercibidos y resistir los análisis forenses. El mando y control (C2) se lleva a cabo mediante infraestructuras legítimas en la nube, en un intento de ocultar aún más la presencia de los atacantes.
«FlowCloud es una herramienta sofisticada, desarrollada específicamente para este propósito y asociada de forma exclusiva a Overcast Panda», afirmó CrowdStrike. «Una vez desplegada, FlowCloud proporciona al adversario acceso remoto persistente y encubierto al dispositivo objetivo, lo que permite registrar las pulsaciones del teclado, capturar la pantalla, recopilar archivos y obtener credenciales».
Por su parte, se ha observado que Titan Panda ataca programas de facturación jurídica mediante la explotación de una vulnerabilidad relacionada con una clave de máquina de Internet Information Services (IIS) codificada de forma fija en Intapp Time Server. El objetivo es conseguir la ejecución remota de código en bufetes de abogados.
Los ataques, detectados por primera vez en abril de 2026, condujeron al despliegue de un marco de trabajo residente en memoria denominado IceGiant, utilizado para llevar a cabo tareas de reconocimiento, persistencia, movimiento lateral y exfiltración de datos. Se considera que este actor de amenazas está operativo desde al menos 2021 y que ha comprometido varias organizaciones jurídicas de Norteamérica durante más de dos años.
«Se desconoce cómo obtuvo Titan Panda las claves de máquina predeterminadas, aunque la vulneración de IIS en una entidad jurídica que utilizaba Intapp Time Server podría haber expuesto las claves codificadas de forma fija en el archivo de configuración de la aplicación. Esto habría permitido realizar ataques de deserialización de ViewState contra cualquier organización que utilizara instalaciones predeterminadas», afirmó CrowdStrike.
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.