
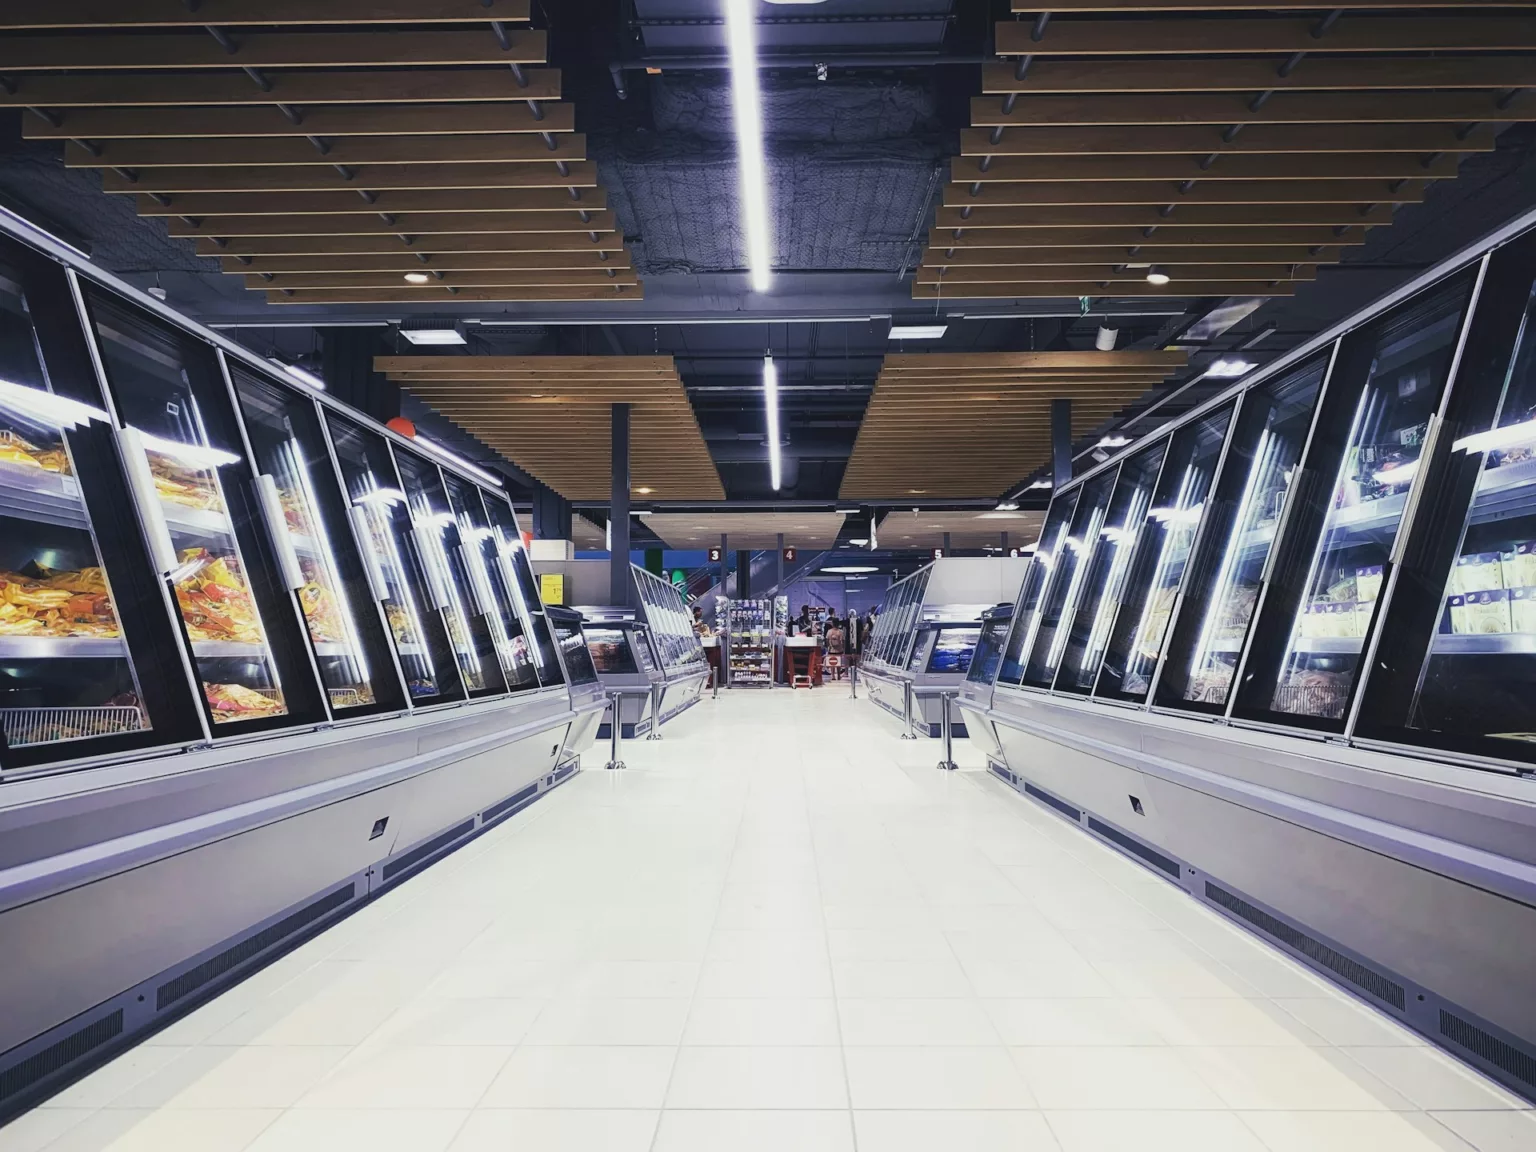
Durante la noche del domingo al lunes, los frigoríficos y congeladores de decenas de establecimientos de las cadenas suecas Ica y Coop y de las belgas Delhaize y Carrefour fueron regulados de forma remota hasta alcanzar temperaturas de incluso 55 °C.
«No podemos ajustar las temperaturas, no podemos cambiarlas. Está entrando aire caliente en los congeladores. Todo está arruinado», declaró Rickard Nilsson, responsable de una tienda Ica en Sjöbo, al sur de Suecia, al periódico Aftonbladet.
Ica habló de «un número limitado de establecimientos» afectados por un incidente ocurrido durante la noche que interrumpió los sistemas de refrigeración y congelación. Las tiendas afectadas de Sjöbo y Tomelilla permanecieron cerradas durante la mañana. Coop confirmó que seis de sus establecimientos habían resultado afectados.
En Bélgica, al menos 40 tiendas Delhaize registraron un sobrecalentamiento de sus sistemas de refrigeración, según NL Times, mientras que Carrefour Bélgica identificó 15 establecimientos afectados. Ahold Delhaize, empresa matriz de Delhaize, confirmó «un incidente informático que afecta a los sistemas de refrigeración de varias tiendas Delhaize» y señaló que estaba evaluando la situación. Las primeras estimaciones sitúan los daños en varios millones de euros.
Qué ocurrió en Francia
El patrón resulta familiar. Durante la noche del 12 de octubre, los atacantes tomaron el control de los controladores de refrigeración de hasta 700 supermercados franceses, entre ellos más de 300 establecimientos de Intermarché y Netto, 80 de Carrefour y otros 80 de Coopérative U, así como alrededor de 30 tiendas Monoprix.
Las unidades fueron configuradas para activar un ciclo de descongelación inusual mientras los productos seguían en su interior. No se activaron alarmas y el personal no estaba presente durante la noche. Después de seis horas, las temperaturas rondaban los 50 °C y, en una tienda de Normandía, los frigoríficos llegaron a marcar 80 °C.
Algunos equipos se derritieron o incendiaron, los sistemas de rociadores provocaron daños por agua y pasillos enteros de productos frescos y congelados tuvieron que desecharse. El responsable de Les Mousquetaires, empresa matriz de Intermarché, prevé pérdidas de decenas de millones de euros.
La Fiscalía de París está investigando el caso y el primer ministro Sébastien Lecornu encargó a la agencia de ciberseguridad ANSSI que coordinara las actuaciones con otros países europeos. Ya entonces, los analistas informaron de interrupciones en Bélgica, Países Bajos, España, Portugal, Polonia y Alemania.
El punto débil: controladores de refrigeración sin actualizaciones
En el centro del problema se encuentran los controladores del fabricante danés Danfoss, concretamente los modelos AK-SM 800 y AK-SC 355. Estos dispositivos gestionan toda la instalación de refrigeración de un supermercado y suelen ser operados de forma remota a través de Internet por empresas de mantenimiento.
Ambos modelos llegaron al final de su ciclo de vida hace años: el AK-SC 355 en 2016 y el AK-SM 800 en 2021. Desde entonces, ya no reciben actualizaciones de seguridad.
Los investigadores de seguridad de Claroty ya habían demostrado el año pasado que estos dispositivos disponen de una página de inicio de sesión accesible públicamente, con el nombre de usuario «admin» y un «código del día» que puede calcularse a partir de la fecha del dispositivo.
Danfoss publicó el año pasado un parche para la serie actual AK-SM 800A. Quienes no instalaron la actualización siguieron siendo vulnerables.
Según The Hacker News, también se vieron afectados dispositivos actuales que utilizaban firmware obsoleto, así como controladores de Copeland y Dixell.
Tras el ataque en Francia, se estimaba que unos 4.500 controladores Danfoss seguían siendo accesibles directamente desde Internet en supermercados de toda Europa.
Danfoss afirmó que la mayoría de las unidades afectadas eran productos antiguos y que estaba trabajando con sus clientes para actualizar el firmware y poner fin a la exposición directa de los dispositivos a Internet. La agencia francesa CERT-FR recomendó desconectar los controladores o restringir estrictamente su acceso.
El hecho de que el ataque se haya repetido apenas tres semanas después demuestra lo lentamente que se están aplicando estas recomendaciones. Los supermercados suelen externalizar sus servicios de refrigeración a proveedores especializados y, a menudo, no tienen control sobre la seguridad de los propios dispositivos.
Se desconoce quién está detrás de los ataques. Ni las autoridades francesas ni Danfoss han identificado a los responsables.
Ahold Delhaize también sufrió otro ciberataque independiente en octubre, que obligó al grupo a apagar los sistemas informáticos de varias de sus marcas. Las operaciones normales no se reanudaron hasta la semana pasada. Sigue sin saberse si ambos incidentes están relacionados.
¿Sabotaje o «niños haciendo travesuras»?
Hay dos formas de interpretar lo sucedido.
Tras el ataque en Francia, el comisario europeo de Agricultura, Christophe Hansen, afirmó que la seguridad alimentaria «requiere más atención en todos los niveles». Por su parte, Dominique Schelcher, director de Coopérative U, calificó el ataque de «sin precedentes» y «extremadamente grave».
Los expertos en seguridad llevan años advirtiendo de que las infraestructuras críticas, desde las centrales eléctricas hasta los establecimientos de alimentación, son vulnerables debido a una seguridad informática deficiente y a la utilización de software obsoleto. Se considera que actores estatales como Rusia o Irán tienen tanto la capacidad como la voluntad de generar inquietud mediante actos de sabotaje de este tipo.
El hecho de que ahora hayan sido atacadas cadenas escandinavas y belgas encaja con la hipótesis de una campaña coordinada.
El contraargumento procede de la propia industria de la ciberseguridad. Tres expertos en ciberseguridad declararon a Reuters que el ataque parecía fácil de llevar a cabo.
Ken Munro, de Pen Test Partners, considera posible que los responsables sean «niños haciendo travesuras», porque el fallo es muy sencillo de explotar: cualquiera que encuentre los controladores accesibles públicamente puede elevar las temperaturas sin necesidad de contar con el presupuesto de un Estado.
Para los minoristas, la diferencia es irrelevante: los productos se estropean de todas formas. Para Europa, en cambio, sí importa. En un caso, la respuesta sería la disuasión; en el otro, bastaría con instalar una actualización de firmware que lleva más de un año disponible.
Roberto Méndez
Corresponsal Económico y Tecnología
Especialista en economía política europea, soberanía tecnológica industrial y análisis de fondos soberanos en la zona euro. Colaborador habitual en medios internacionales.